




















أمان نظام نقاط البيع: الأدوار والصلاحيات وسجل التدقيق لحماية نشاطك
كيف تؤمّن نظام نقاط البيع بالأدوار ورموز الدخول وصلاحيات الاسترجاع والخصم والأسباب الإلزامية وسجل التدقيق وحماية البيانات بطريقة عملية.
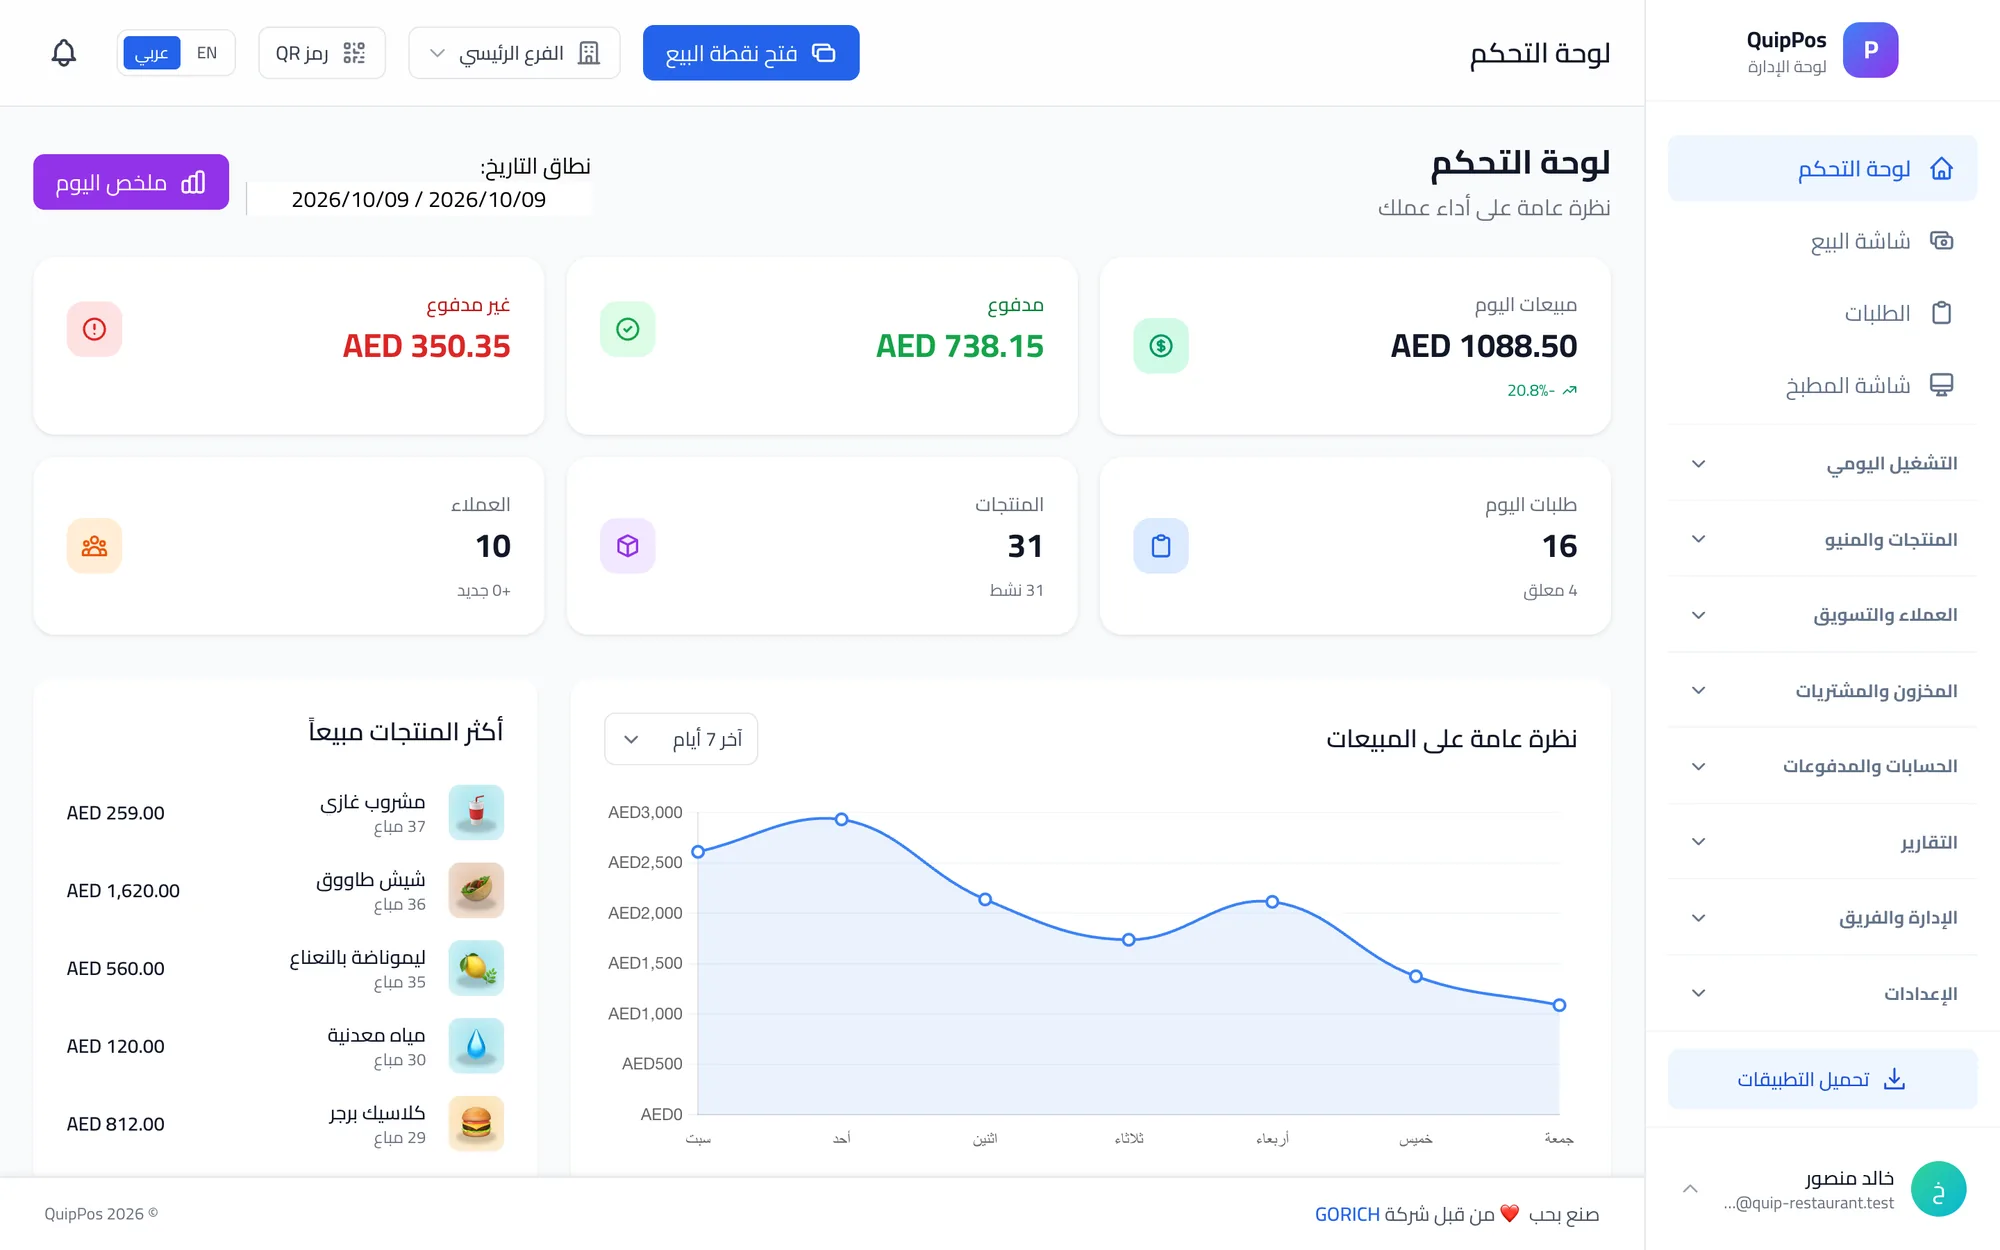
أمان نظام نقاط البيع يعني أن تتحكم في من يستطيع فعل ماذا داخل برنامج الكاشير، وأن تستطيع إثبات من فعله. وعملياً يتلخص في أربع ضوابط: دور محدد لكل موظف، ورمز دخول شخصي، وصلاحيات تقيّد الاسترجاع والإلغاء والخصم، وسجل تدقيق يوثّق كل عملية حساسة باسم صاحبها ووقتها.
معظم الخسائر عند الكاشير ليست اختراقات إلكترونية مثيرة، بل كاشير يستخدم حساب المدير، أو استرجاع لا يجد أحد تفسيراً له، أو خصم تسلل من 10% إلى 40%، أو موظف سابق ما زال حسابه يعمل. وكل ذلك يمكن منعه بإعدادات لا تستغرق أكثر من ساعات قليلة.
يشرح هذا الدليل طبقات أمان نظام POS الثلاث، وكيف تصمّم الأدوار والصلاحيات، وكيف تقرأ سجل التدقيق، مع قائمة مراجعة يمكنك تطبيقها هذا الأسبوع.
- امنح كل موظف حساباً ورمز دخول خاصاً به، ولا تسمح بمشاركة الحسابات أبداً.
- اجعل الصلاحيات على قدر الوظيفة: الكاشير يبيع، والمدير يوافق على الاستثناءات.
- ضع حداً أعلى للخصم اليدوي، واطلب سبباً لكل استرجاع وإلغاء.
- راجع سجل التدقيق أسبوعياً، لا عند وقوع المشكلة فقط.
- أوقف صلاحية الدخول في اليوم نفسه الذي يغادر فيه الموظف.
ماذا يشمل أمان نظام نقاط البيع؟
فكّر في أمان نظام نقاط البيع على ثلاث طبقات. كل طبقة تحمي من نوع مختلف من المخاطر، وأي ثغرة في إحداها تضعف الطبقتين الأخريين.
| الطبقة | ما الذي قد يحدث | الضوابط المفيدة | المسؤول عنها |
|---|---|---|---|
| البيانات | تسرب أو وصول غير مصرح به | التشفير، عزل البيانات، عدم تخزين أرقام البطاقات | المزوّد والمالك |
| الدخول | حسابات مشتركة، موظفون سابقون نشطون | حسابات شخصية، رموز PIN، أدوار | المالك |
| العمليات | استرجاع وهمي، إلغاء، خصومات مبالغ فيها | صلاحيات، حدود، أسباب، سجل تدقيق | المالك والمديرون |
المزوّد مسؤول عن المنصة، وأنت مسؤول عن طريقة إعدادها واستخدامها، ومن هنا تبدأ معظم المشكلات.
كيف تضبط أدوار المستخدمين في برنامج الكاشير؟
الدور مجموعة صلاحيات تناسب وظيفة معينة. ابدأ من الوظائف الموجودة في نشاطك لا من قائمة المزايا، فمعظم الأنشطة لا تحتاج أكثر من خمسة أو ستة أدوار.
| الدور | الصلاحيات المعتادة | لا ينبغي أن يستطيع |
|---|---|---|
| المالك | كل شيء، كل الفروع، الإعدادات | مشاركة رمزه مع الموظفين |
| المدير | الموافقة على الاسترجاع والإلغاء والخصم الأكبر | تغيير الصلاحيات دون المالك |
| الكاشير | البيع وتحصيل الدفع وإدارة ورديته | الاسترجاع أو الإلغاء دون موافقة |
| النادل | أخذ الطلبات وإرسالها إلى المطبخ | منح خصم أو استرجاع |
| المطبخ | رؤية الطلبات وتحديث حالتها | رؤية المبيعات أو بيانات العملاء |
| السائق | رؤية التوصيلات المسندة إليه | رؤية الطلبات الأخرى أو التقارير |
مبدأ الحد الأدنى من الصلاحيات
يسميه خبراء الأمن «مبدأ الحد الأدنى من الصلاحيات»: كل شخص يحصل على ما تحتاجه وظيفته بالضبط، ولا شيء أكثر. الكاشير في سوبرماركت بالشارقة لا يحتاج إلى رؤية تقرير الأرباح والخسائر، والنادل في مطعم بلندن لا يحتاج إلى صلاحية الاسترجاع.
تقليل الصلاحيات ليس علامة على عدم الثقة، بل حماية للموظف الأمين من الشبهة عند وقوع أي خلل، لأن السجل يوضح من كان يستطيع فعل ذلك ومن لم يكن يستطيع.
ما أهم صلاحيات نظام نقاط البيع؟
لا تحمل كل الصلاحيات المخاطرة نفسها. ركّز أولاً على العمليات التي تُخرج المال من النشاط أو تغيّر قيمة البيع.
- الاسترجاع: الاسترجاع الكامل أو الجزئي يعيد المال إلى العميل، فاجعله للمديرين واطلب سبباً دائماً.
- الإلغاء: حذف أصناف أو طلبات بعد إدخالها. والإلغاء بعد أن يدفع العميل نقداً نمط سرقة معروف.
- الخصم اليدوي: حدّد نسبة قصوى لكل فرع، وما يتجاوزها يحتاج إلى مدير.
- أكواد الخصم: تحكّم في من ينشئ الأكواد، وراقب عدد مرات استخدام كل كود.
- الأسعار والمنتجات: تعديل الأسعار للمديرين فقط، لأن تغيير السعر يُبطل بهدوء كل الضوابط الأخرى.
- التقارير وبيانات العملاء: قيّد من يرى الأرباح والتكاليف وأرقام هواتف العملاء.
- حسابات الموظفين والإعدادات: إضافة المستخدمين وتغيير الصلاحيات للمالك أو لمدير واحد موثوق.
لماذا يغيّر السبب الإلزامي السلوك؟
عندما يسأل النظام «لماذا؟» قبل كل استرجاع أو إلغاء، يحدث أمران: تُشرح الأخطاء البريئة في لحظتها والذاكرة حاضرة، ويعرف من يفكر في إساءة الاستخدام أن العملية مسجلة باسمه وبكلماته هو.
كما تكشف أسباب مثل «صنف خاطئ» أو «العميل غيّر رأيه» أو «طلب مكرر» أنماطاً مع الوقت. فإذا سجّل فرع واحد إلغاءات «صنف خاطئ» أكثر بكثير من بقية الفروع، فالأرجح أن لديك مشكلة تدريب لا مشكلة سرقة، وصرت تعرف أين تبحث.
رمز الدخول PIN والأجهزة المشتركة
الكاونترات المزدحمة تتشارك الأجهزة؛ فقد يكون في مقهى بدبي شاشة كاشير واحدة وأربعة باريستا، وفي صالون بالدوحة جهاز لوحي واحد في الاستقبال. كتابة كلمات المرور الكاملة هنا غير عملية، فينتهي الأمر بمشاركة حساب واحد، وتفقد السجلات قيمتها.
رمز PIN الشخصي يحل المشكلة: يدخل كل شخص في ثوانٍ، وترتبط كل عملية باسمه.
- امنح كل موظف رمزاً فريداً، ووضّح أنه لا يُشارك أبداً.
- بدّل المستخدم بين الموظفين بدلاً من ترك حساب واحد مفتوحاً طوال اليوم.
- غيّر الرمز فوراً إذا شككت أن غير صاحبه يعرفه.
- لا تكتب الرموز على أوراق بجانب الكاشير.
عندما يغادر موظف أو يتغير دوره
الصلاحية التي تبقى بعد انتهاء الوظيفة من أكثر الثغرات شيوعاً. اجعل إيقافها جزءاً من إجراءات المغادرة: في آخر يوم عمل، عطّل الحساب قبل أن يغادر الموظف المحل. وعند ترقية كاشير إلى مشرف، غيّر دوره بدلاً من إعطائه رمز المدير. وإذا استعنت بموظف مؤقت لأمسيات رمضان أو موسم الأعياد، فامنحه حساب كاشير وسجّل في تقويمك موعد إيقافه.
ما سجل التدقيق في نظام POS وكيف تستخدمه؟
سجل التدقيق (ويسمى أيضاً سجل العمليات) يوثّق من فعل ماذا ومتى في العمليات الحساسة، مثل الاسترجاع والإلغاء والخصومات وتغيير الأسعار وتعديل الصلاحيات. وهو يجيب عن السؤال الذي يطرحه كل مالك بعد أي مشكلة: من فعل هذا، ومتى؟
ما الذي يجب أن يظهر في كل سجل؟
السجل الجيد يروي القصة كاملة في سطر واحد: الموظف، والعملية، والطلب أو الصنف المتأثر، والمبلغ، والوقت، والفرع، والسبب المكتوب في حالات الاسترجاع والإلغاء. وإذا غاب أي عنصر منها تحوّل التحقيق إلى تخمين، فتأكد من ذلك خلال التجربة قبل أن تعتمد عليه.
تظهر قيمة السجل عندما تقرؤه بانتظام، لا بعد الحادثة فقط. خصّص ربع ساعة كل أسبوع:
- راجع الاسترجاعات والإلغاءات حسب الموظف.
- ابحث عن عمليات خارج ساعات العمل المعتادة أو قبيل إغلاق الوردية.
- افحص الخصومات التي تتجاوز مستوياتك المعتادة.
- راجع التغييرات على الأسعار والمنتجات وصلاحيات المستخدمين.
- قارن بين الفروع: فرع فيه ضعف الإلغاءات يستحق نقاشاً.
- دوّن أي أمر غير معتاد وتابعه في الأسبوع نفسه.
أخبر فريقك بوجود السجل، فالرقابة المعلنة تردع أكثر بكثير من الرقابة الخفية. ولمعرفة أنماط السرقة وطرق اكتشافها، اقرأ دليلنا عن الحد من سرقة الموظفين عند الكاشير.
كيف تحمي بيانات نشاطك في نظام نقاط بيع سحابي؟
ضوابط الدخول تحمي ما يحدث عند الكاونتر، أما أمن البيانات فيحمي المعلومات خلفه: سجل المبيعات، وأرقام العملاء، والتكاليف والهوامش.
- اتصالات مشفّرة: يجب أن تكون البيانات المتنقلة بين أجهزتك والسحابة مشفّرة دائماً.
- عزل البيانات: يجب أن تكون بياناتك منفصلة عن الشركات الأخرى، وبيانات كل فرع منفصلة عند الحاجة.
- عدم تخزين أرقام البطاقات: اسأل المزوّد كيف يتعامل مع بيانات البطاقات، وأكثر الإجابات أماناً أنه لا يخزنها أبداً.
- العناية بالأجهزة: حدّث البرامج باستمرار، وفعّل قفل الشاشة في الأجهزة اللوحية والجوالات، وخصّص أجهزة الكاشير للعمل فقط.
- الحواسيب التي تعمل دون إنترنت: تطبيق سطح المكتب الذي يبيع دون اتصال يحتفظ بالطلبات على الجهاز حتى تتم المزامنة، فاحمِ هذا الحاسوب مادياً.
- خصوصية العملاء: اجمع من بيانات العملاء ما تحتاجه فقط، وراجع الأنظمة المحلية بشأن تخزين البيانات ومراسلة العملاء.
قائمة مراجعة أمان نظام الكاشير لأصحاب الأنشطة
استخدم هذه القائمة لمراجعة إعداداتك، فكل بند فيها يمكن إنجازه في عصر يوم واحد.
- لكل موظف حساب شخصي ورمز PIN، ولا توجد حسابات مشتركة.
- الأدوار مطابقة للوظائف، والكاشير لا يسترجع ولا يلغي دون مدير.
- حد أقصى للخصم اليدوي في كل فرع.
- كل استرجاع وإلغاء يتطلب سبباً.
- تغيير الصلاحيات والأسعار للمالك أو لمدير واحد موثوق فقط.
- كل وردية تُفتح وتُغلق مع عدّ النقدية من قبل الموظف المسؤول.
- مراجعة سجل التدقيق كل أسبوع.
- إيقاف دخول الموظفين السابقين في آخر يوم عمل.
- أجهزة الكاشير مزودة بقفل شاشة وبرامج محدّثة.
- الموظفون يعرفون القواعد ويعرفون أن العمليات الحساسة مسجلة.
الأمان وضبط النقدية متلازمان، ويشرح دليلنا عن إغلاق الورديات دون عجز جانب النقدية بالتفصيل.
كيف يتعامل Quip POS مع أمان نظام نقاط البيع؟
يبني Quip POS هذه الضوابط في الاستخدام اليومي بدلاً من تركها إضافات اختيارية.
- أدوار وصلاحيات تفصيلية: أدوار المالك والمدير والكاشير والنادل والمطبخ والسائق، مع صلاحيات تُضبط لكل موظف.
- الدخول برمز PIN: يدخل الموظفون بسرعة برموزهم الخاصة على الشاشات والأجهزة اللوحية المشتركة.
- استثناءات مضبوطة: الاسترجاع الكامل أو الجزئي والإلغاء يخضعان للصلاحيات ويتطلبان سبباً، وللخصم اليدوي حد أقصى لكل فرع.
- سجل التدقيق: من فعل ماذا ومتى في كل عملية حساسة.
- الورديات: تُفتح وتُغلق مع عدّ النقدية وتقرير العجز والزيادة.
- حماية البيانات: عزل البيانات لكل شركة وفرع، واتصالات مشفّرة، وعدم تخزين بيانات البطاقات إطلاقاً، إذ تتم مدفوعات الاشتراك عبر Stripe.
- الفروع: لكل فرع إعداداته وأسعاره ومخزونه، بينما يرى المالك تقارير مجمّعة. اطلع على دليلنا عن إدارة عدة فروع من نظام واحد.
تجد القائمة الكاملة في صفحة المزايا، أو افتح العرض التجريبي المباشر لاستكشاف الأدوار والصلاحيات وسجل التدقيق في شركة جاهزة.
الخطوة التالية: أمّن نظامك هذا الأسبوع
خصّص ساعة واحدة لتطبيق قائمة المراجعة: أنشئ حسابات شخصية، وحدد رموز الدخول، وضع سقفاً للخصومات، واطلب الأسباب، وحدد موعداً أسبوعياً لمراجعة سجل التدقيق. وإذا أردت تجربة هذه الضوابط أولاً، ابدأ تجربة مجانية لمدة 14 يوماً بكل المزايا ودون بطاقة، واضبط أدوار فريقك قبل أول وردية.
الأسئلة الشائعة
ما المقصود بأمان نظام نقاط البيع؟
ما الصلاحيات التي يحتاجها الكاشير في برنامج نقاط البيع؟
ما هو سجل التدقيق في نظام الكاشير؟
هل يجوز أن يتشارك الموظفون حساباً واحداً في نظام POS؟
هل نظام نقاط البيع السحابي آمن؟
كل كم يجب مراجعة سجل التدقيق في برنامج الكاشير؟
تحدث مع فريق Quip POS
أخبرنا عن نشاطك وسنريك الإعداد المناسب ونساعدك في إضافة منتجاتك وربط طابعاتك.
مقالات ذات صلة
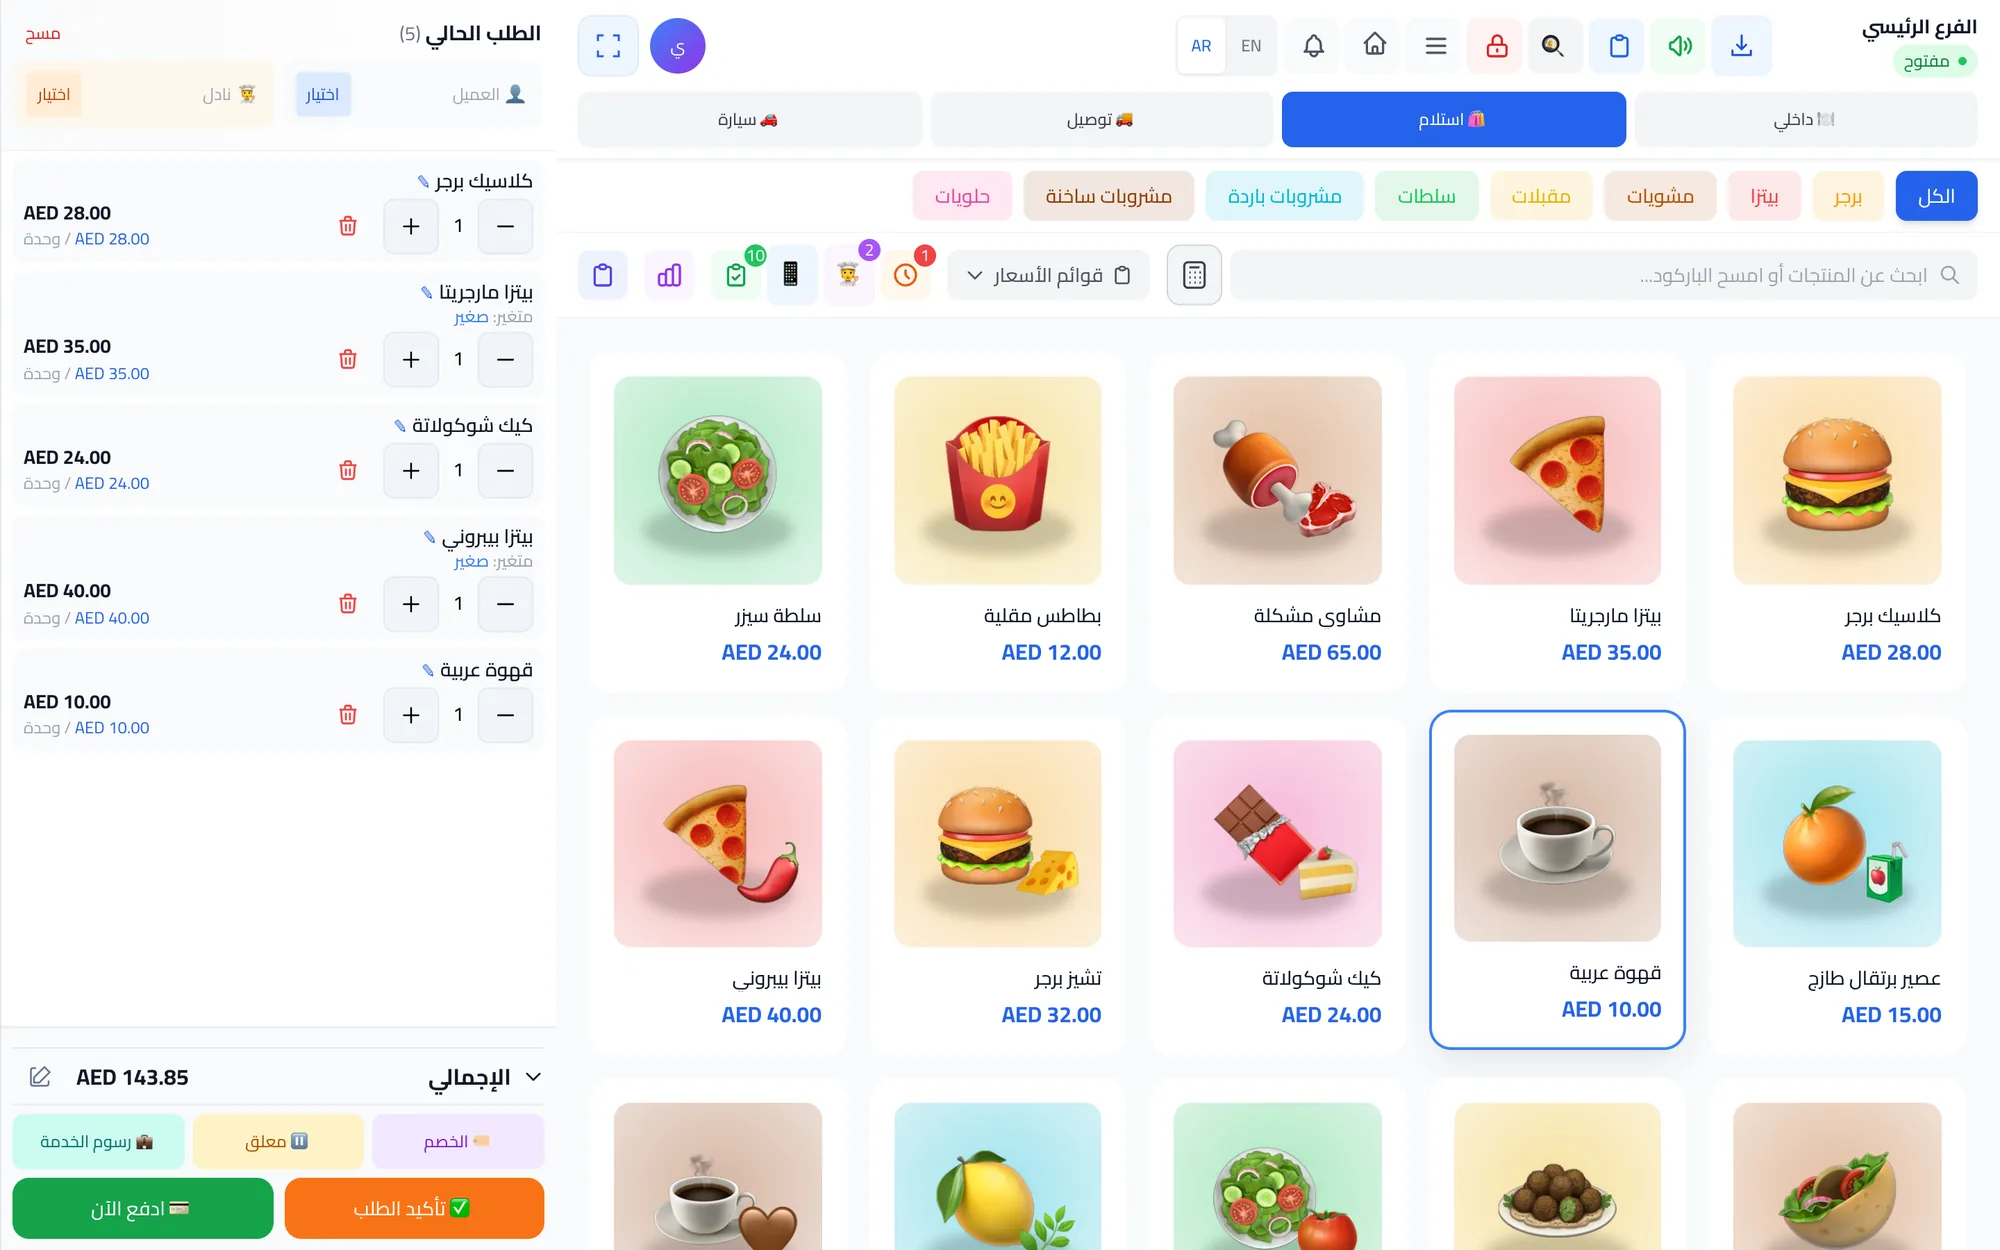 أدلة نقاط البيع
أفضل نظام نقاط بيع 2026: كيف تختار برنامج الكاشير المناسب لنشاطك
لا يوجد نظام نقاط بيع واحد هو الأفضل للجميع. استخدم هذه المعايير والعلامات التحذيرية وجدول التقييم لتختار برنامج الكاشير الأنسب لنشاطك.
 أدلة نقاط البيع
ما هو نظام نقاط البيع؟ دليل شامل لأصحاب الأعمال والمشاريع
دليل مبسّط لنظام نقاط البيع: البرنامج والأجهزة، وما يحدث عند الدفع، وكيف يعمل المخزون والتقارير، والفرق بين السحابي والمحلي، ومن يحتاج إليه.
 أدلة نقاط البيع
نظام نقاط بيع في الإمارات والخليج: كيف تختار النظام المناسب لنشاطك
ما يحتاجه أي نشاط في دبي وأبوظبي والرياض والدوحة من نظام نقاط البيع: فواتير بلغتين، ولغات الموظفين، وتقارير الضريبة، والأسعار بالدرهم، وواتساب، والدعم المحلي.