




















Kassensystem-Sicherheit: Rollen, Berechtigungen und Audit-Log
So sichern Sie Ihr Kassensystem mit Rollen, PIN-Anmeldung, Rechten für Erstattungen und Rabatte, Pflichtgründen, einem Audit-Log und sinnvollem Datenschutz ab.
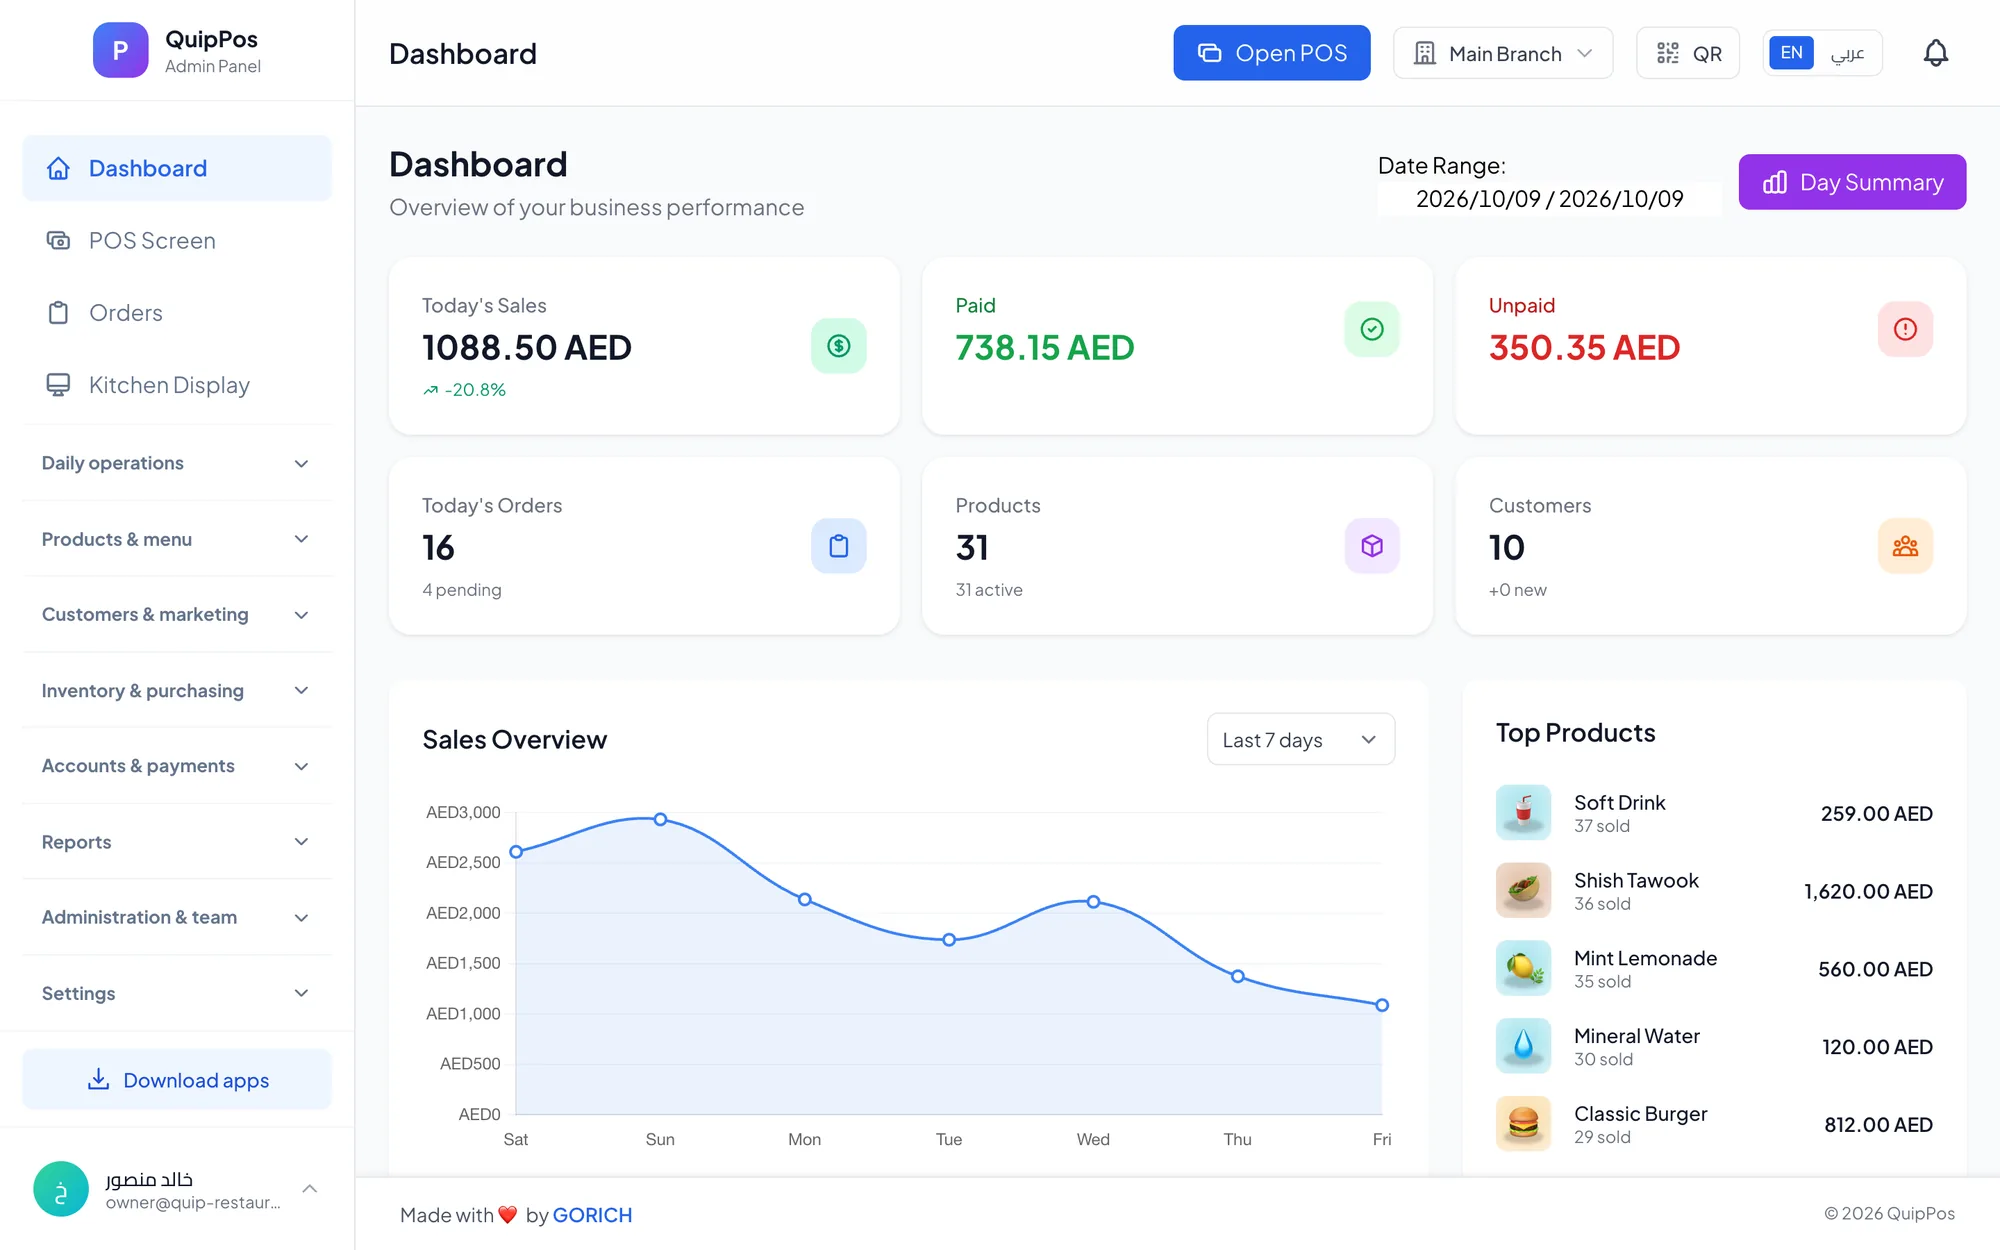
Die Sicherheit Ihres Kassensystems bedeutet, zu steuern, wer in Ihrer Kassensoftware was tun darf, und nachweisen zu können, wer es getan hat. In der Praxis genügen vier Maßnahmen: eine Rolle für jeden Mitarbeitenden, eine persönliche PIN, Berechtigungen, die Erstattungen, Stornos und Rabatte begrenzen, und ein Audit-Log, das jede sensible Aktion mit Namen und Uhrzeit festhält.
Die meisten Verluste an der Kasse sind keine spektakulären Hackerangriffe. Es ist ein Kassierer, der den Zugang des Chefs benutzt, eine Erstattung, die niemand erklären kann, ein Rabatt, der von 10 % auf 40 % gewandert ist, oder ein ehemaliger Mitarbeiter, dessen Konto noch funktioniert. All das lässt sich mit Einstellungen verhindern, die Sie an einem Nachmittag vornehmen.
Dieser Ratgeber erklärt die drei Ebenen der Kassensicherheit, wie Sie Rollen und Berechtigungen gestalten, wie Sie ein Audit-Log lesen, und enthält eine Checkliste, die Sie noch diese Woche umsetzen können.
- Geben Sie jedem Mitarbeitenden ein eigenes Konto und eine eigene PIN; teilen Sie niemals Zugangsdaten.
- Passen Sie Berechtigungen an die Aufgabe an: Kassierer verkaufen, Manager genehmigen Ausnahmen.
- Begrenzen Sie manuelle Rabatte und verlangen Sie für jede Erstattung und jedes Storno einen Grund.
- Prüfen Sie das Audit-Log wöchentlich, nicht erst, wenn etwas schiefgeht.
- Entziehen Sie den Zugang am Tag des Ausscheidens.
Was umfasst die Sicherheit eines Kassensystems?
Denken Sie an drei Ebenen. Jede schützt vor einer anderen Art von Risiko, und eine Lücke in einer Ebene schwächt die beiden anderen.
| Ebene | Was schiefgehen kann | Hilfreiche Maßnahmen | Zuständig |
|---|---|---|---|
| Daten | Datenlecks, unbefugter Zugriff | Verschlüsselung, Datentrennung, keine gespeicherten Kartennummern | Anbieter und Inhaber |
| Zugang | Gemeinsame Zugänge, aktive Konten ehemaliger Mitarbeiter | Persönliche Konten, PINs, Rollen | Inhaber |
| Aktionen | Falsche Erstattungen, Stornos, überhöhte Rabatte | Berechtigungen, Limits, Gründe, Audit-Log | Inhaber und Manager |
Der Anbieter ist für die Plattform verantwortlich. Sie sind dafür verantwortlich, wie sie eingerichtet und genutzt wird, und genau dort beginnen die meisten Probleme.
Wie richten Sie Benutzerrollen im Kassensystem ein?
Eine Rolle ist ein Bündel von Berechtigungen, das zu einer Aufgabe passt. Gehen Sie von den Aufgaben in Ihrem Betrieb aus, nicht von der Funktionsliste. Die meisten Betriebe kommen mit fünf oder sechs Rollen aus.
| Rolle | Typischer Zugriff | Darf nicht |
|---|---|---|
| Inhaber | Alles, alle Filialen, Einstellungen | Die eigene PIN an Mitarbeitende weitergeben |
| Manager | Erstattungen, Stornos und größere Rabatte genehmigen | Berechtigungen ohne den Inhaber ändern |
| Kassierer | Verkaufen, Zahlungen annehmen, die eigene Schicht führen | Ohne Genehmigung erstatten oder stornieren |
| Kellner | Bestellungen aufnehmen und an die Küche senden | Rabatte oder Erstattungen geben |
| Küche | Bestellstatus sehen und aktualisieren | Umsätze oder Kundendaten sehen |
| Fahrer | Zugewiesene Lieferungen sehen | Andere Bestellungen oder Berichte sehen |
Das Prinzip der minimalen Rechte
Sicherheitsfachleute nennen es das Prinzip der minimalen Rechte: Jede Person erhält genau den Zugriff, den ihre Aufgabe erfordert, und nicht mehr. Ein Kassierer in einem Supermarkt in Sharjah muss keine Gewinn- und Verlustrechnung sehen. Ein Kellner in einem Londoner Restaurant braucht kein Recht zum Erstatten.
Weniger Rechte sind kein Zeichen von Misstrauen. Sie schützen ehrliche Mitarbeitende vor Verdacht, wenn etwas schiefgeht, denn die Aufzeichnung zeigt klar, wer es tun konnte und wer nicht.
Welche Berechtigungen im Kassensystem sind am wichtigsten?
Nicht jede Berechtigung birgt dasselbe Risiko. Konzentrieren Sie sich zuerst auf Aktionen, bei denen Geld das Unternehmen verlässt oder sich der Wert eines Verkaufs ändert.
- Erstattungen: Vollständige und teilweise Erstattungen zahlen einem Kunden Geld zurück. Beschränken Sie sie auf Manager und verlangen Sie immer einen Grund.
- Stornos: Das Entfernen von Artikeln oder Bestellungen nach der Eingabe. Ein Storno, nachdem der Kunde bar bezahlt hat, ist ein klassisches Diebstahlsmuster.
- Manuelle Rabatte: Legen Sie pro Filiale ein Maximum fest; alles darüber braucht einen Manager.
- Aktionscodes: Steuern Sie, wer Codes erstellt, und beobachten Sie, wie oft jeder genutzt wird.
- Preise und Produkte: Nur Manager sollten Preise ändern, denn ein stillschweigend geänderter Preis hebelt alle anderen Kontrollen aus.
- Berichte und Kundendaten: Begrenzen Sie, wer Gewinn, Kosten und Telefonnummern von Kunden sehen darf.
- Mitarbeiterkonten und Einstellungen: Nur der Inhaber oder ein vertrauenswürdiger Manager sollte Benutzer anlegen oder Berechtigungen ändern dürfen.
Warum ein Pflichtgrund das Verhalten verändert
Wenn das System vor jeder Erstattung oder jedem Storno nach dem „Warum?“ fragt, passieren zwei Dinge. Ehrliche Fehler werden sofort erklärt, solange die Erinnerung frisch ist. Und wer versucht sein könnte, die Funktion zu missbrauchen, weiß, dass die Aktion mit seinem Namen und seinen eigenen Worten festgehalten wird.
Gründe wie „falscher Artikel“, „Kunde hat es sich anders überlegt“ oder „doppelte Bestellung“ zeigen außerdem Muster. Wenn eine Filiale deutlich mehr Stornos wegen „falscher Artikel“ verzeichnet als die anderen, haben Sie wahrscheinlich ein Schulungsproblem und kein Diebstahlsproblem, und Sie wissen jetzt, wo Sie hinschauen müssen.
PIN-Anmeldung und gemeinsam genutzte Geräte
An belebten Theken teilen sich mehrere Personen ein Gerät. Ein Café in Dubai hat vielleicht einen Kassenbildschirm für vier Baristas; ein Salon in Doha teilt sich ein Tablet am Empfang. Lange Passwörter einzutippen ist dort unpraktisch, also teilen sich die Leute einen Zugang, und die Aufzeichnungen werden wertlos.
Eine persönliche PIN löst das Problem. Jeder meldet sich in Sekunden an, und jede Aktion ist der Person zugeordnet.
- Geben Sie jedem Mitarbeitenden eine eigene PIN und stellen Sie klar, dass sie nie weitergegeben werden darf.
- Wechseln Sie zwischen Mitarbeitenden den Benutzer, statt eine Person den ganzen Tag angemeldet zu lassen.
- Ändern Sie eine PIN sofort, wenn Sie vermuten, dass jemand anderes sie kennt.
- Notieren Sie PINs niemals auf Zetteln in Kassennähe.
Wenn jemand geht oder die Rolle wechselt
Ein Zugang, der die Tätigkeit überdauert, ist eine der häufigsten Sicherheitslücken. Machen Sie die Sperrung zum festen Teil jedes Austritts: Deaktivieren Sie das Konto am letzten Arbeitstag, bevor die Person das Haus verlässt. Wird ein Kassierer zum Schichtleiter befördert, ändern Sie seine Rolle, statt ihm die PIN des Managers zu geben. Und wenn eine Aushilfe die Ramadan-Abende oder den Feiertagsandrang abdeckt, geben Sie ihr ein Kassierer-Konto und tragen Sie das Löschdatum in Ihren Kalender ein.
Was ist ein Audit-Log im Kassensystem und wie nutzen Sie es?
Ein Audit-Log ist ein Protokoll darüber, wer bei sensiblen Aktionen wie Erstattungen, Stornos, Rabatten, Preisänderungen und Berechtigungsänderungen was und wann getan hat. Es beantwortet die Frage, die sich jeder Inhaber nach einem Vorfall stellt: Wer hat das getan, und wann?
Was ein brauchbarer Eintrag im Audit-Log zeigt
Ein guter Eintrag erzählt die ganze Geschichte in einer Zeile: Mitarbeiter, Aktion, betroffene Bestellung oder betroffener Artikel, Betrag, Uhrzeit, Filiale und bei Erstattungen und Stornos der angegebene Grund. Fehlt eine dieser Angaben, wird aus der Untersuchung Raten. Prüfen Sie das in der Testphase, bevor Sie sich darauf verlassen.
Am wertvollsten ist das Log, wenn Sie es regelmäßig lesen und nicht erst nach einem Vorfall. Planen Sie jede Woche eine Kontrolle von 15 Minuten ein:
- Sehen Sie sich Erstattungen und Stornos pro Mitarbeitenden an.
- Suchen Sie nach Aktionen außerhalb der üblichen Zeiten oder kurz vor Schichtende.
- Prüfen Sie Rabatte, die über Ihrem üblichen Niveau liegen.
- Kontrollieren Sie Änderungen an Preisen, Produkten und Benutzerberechtigungen.
- Vergleichen Sie die Filialen: Eine mit doppelt so vielen Stornos wie die anderen verdient ein Gespräch.
- Notieren Sie Auffälliges und gehen Sie ihm noch in derselben Woche nach.
Sagen Sie Ihrem Team, dass es das Log gibt. Sichtbare Kontrollen schrecken weit mehr ab als verborgene. Konkrete Diebstahlsmuster und wie Sie sie erkennen, finden Sie in unserem Ratgeber zum Thema Mitarbeiterdiebstahl an der Kasse verhindern.
Wie schützen Sie Geschäftsdaten in einer Cloud-Kasse?
Zugriffskontrollen schützen, was an der Theke passiert. Datensicherheit schützt die Informationen dahinter: Verkaufshistorie, Telefonnummern von Kunden, Kosten und Margen.
- Verschlüsselte Verbindungen: Daten zwischen Ihren Geräten und der Cloud sollten immer verschlüsselt übertragen werden.
- Datentrennung: Ihre Daten sollten von denen anderer Unternehmen getrennt sein, und Filialdaten bei Bedarf voneinander.
- Keine gespeicherten Kartennummern: Fragen Sie, wie der Anbieter mit Kartendaten umgeht; die sicherste Antwort lautet, dass er sie nie speichert.
- Gerätepflege: Halten Sie die Software aktuell, nutzen Sie die Bildschirmsperre auf Tablets und Smartphones und verwenden Sie Kassengeräte nur für die Arbeit.
- Offline-Rechner: Eine Desktop-App, die offline verkauft, speichert Bestellungen auf dem Gerät, bis sie synchronisiert werden; sichern Sie diesen Rechner daher auch physisch.
- Kundendatenschutz: Erheben Sie nur die Kundendaten, die Sie brauchen, und prüfen Sie die örtlichen Vorschriften zur Datenspeicherung und zu Nachrichten an Kunden.
Sicherheits-Checkliste für Inhaber
Mit dieser Liste prüfen Sie Ihre eigene Einrichtung. Jeder Punkt lässt sich an einem einzigen Nachmittag erledigen.
- Jeder Mitarbeitende hat ein persönliches Konto und eine PIN; keine gemeinsamen Zugänge.
- Rollen passen zu den Aufgaben, und Kassierer können ohne Manager weder erstatten noch stornieren.
- Für jede Filiale ist ein maximaler manueller Rabatt festgelegt.
- Jede Erstattung und jedes Storno verlangt einen Grund.
- Nur der Inhaber oder ein vertrauenswürdiger Manager darf Berechtigungen und Preise ändern.
- Jede Schicht wird von der verantwortlichen Person mit Kassenzählung eröffnet und geschlossen.
- Das Audit-Log wird jede Woche geprüft.
- Ehemalige Mitarbeitende verlieren am letzten Tag den Zugang.
- Kassengeräte haben eine Bildschirmsperre und aktuelle Software.
- Das Personal kennt die Regeln und weiß, dass sensible Aktionen aufgezeichnet werden.
Sicherheit und Bargeldkontrolle gehören zusammen. Unser Ratgeber zum Schichtabschluss ohne Kassendifferenzen behandelt die Bargeldseite ausführlich.
So sorgt Quip POS für Kassensicherheit
Quip POS baut diese Kontrollen in die tägliche Nutzung ein, statt sie als optionale Extras anzubieten.
- Rollen und feine Berechtigungen: Rollen für Inhaber, Manager, Kassierer, Kellner, Küche und Fahrer, mit Berechtigungen je Mitarbeitenden.
- PIN-Anmeldung: Das Personal meldet sich auf gemeinsam genutzten Bildschirmen und Tablets schnell mit der eigenen PIN an.
- Kontrollierte Ausnahmen: Vollständige oder teilweise Erstattungen und Stornos sind berechtigungsabhängig und verlangen einen Grund; manuelle Rabatte haben ein Limit pro Filiale.
- Audit-Log: Wer hat was wann getan, für jede sensible Aktion.
- Schichten: Eröffnung und Abschluss mit Kassenzählung und Differenzbericht (Überschuss oder Fehlbetrag).
- Datenschutz: Daten getrennt pro Unternehmen und Filiale, verschlüsselte Verbindungen und Kartendaten, die nie gespeichert werden; Abozahlungen laufen über Stripe.
- Filialen: Jede Filiale hat eigene Einstellungen, Preise und Bestände, während der Inhaber zusammengefasste Berichte sieht. Lesen Sie dazu unseren Ratgeber zur Verwaltung mehrerer Filialen.
Die vollständige Liste finden Sie auf der Funktionsseite, oder öffnen Sie die Live-Demo, um Rollen, Berechtigungen und das Audit-Log in einem fertig eingerichteten Unternehmen auszuprobieren.
Nächster Schritt: Sichern Sie Ihre Kasse noch diese Woche
Nehmen Sie sich eine Stunde Zeit für die Checkliste: Legen Sie persönliche Konten an, vergeben Sie PINs, begrenzen Sie Rabatte, verlangen Sie Gründe und planen Sie eine wöchentliche Prüfung des Audit-Logs ein. Wenn Sie diese Kontrollen zuerst testen möchten, starten Sie eine 14-tägige kostenlose Testphase mit allen Funktionen und ohne Karte und richten Sie Ihre Rollen vor der ersten Schicht Ihres Teams ein.
Häufig gestellte Fragen
Was bedeutet Sicherheit bei einem Kassensystem?
Welche Berechtigungen sollte ein Kassierer im Kassensystem haben?
Was ist ein Audit-Log im Kassensystem?
Dürfen Mitarbeitende einen gemeinsamen Kassenzugang nutzen?
Ist eine Cloud-Kasse sicher?
Wie oft sollte ich das Audit-Log meiner Kasse prüfen?
Sprich mit dem Quip POS-Team
Erzähle uns von deinem Geschäft, wir zeigen dir die richtige Einrichtung, helfen bei Produkten und Druckern.
Verwandte Artikel
 POS-Anleitungen
Bestes Kassensystem 2026: So wählen Sie das richtige POS-System
Das eine beste Kassensystem für alle gibt es nicht. Mit diesen Kriterien, Warnsignalen und einer gewichteten Bewertungs-Checkliste finden Sie die Kassensoftware, die zu Ihrem Betrieb passt.
 POS-Anleitungen
Was ist ein Kassensystem? Der komplette POS-Ratgeber für Inhaber
Ein verständlicher Ratgeber zum POS-System: Hardware und Software, der Ablauf an der Kasse, Lagerbestand und Berichte, Cloud oder lokal – und wer ein Kassensystem braucht.
 POS-Anleitungen
Kassensystem in den VAE und am Golf: So wählen Sie das richtige
Was Betriebe in Dubai, Abu Dhabi, Riad und Doha von ihrem Kassensystem brauchen: zweisprachige Belege, Teamsprachen, Steuerberichte, AED-Preise, WhatsApp und lokaler Support.