




















امنیت نرمافزار صندوق فروشگاهی: نقشها، دسترسیها و گزارش ممیزی
چگونه با نقشها، ورود با پین، دسترسی برای برگشت وجه و تخفیف، ثبت دلیل اجباری، گزارش ممیزی و محافظت منطقی از دادهها، سیستم POS خود را ایمن کنید.
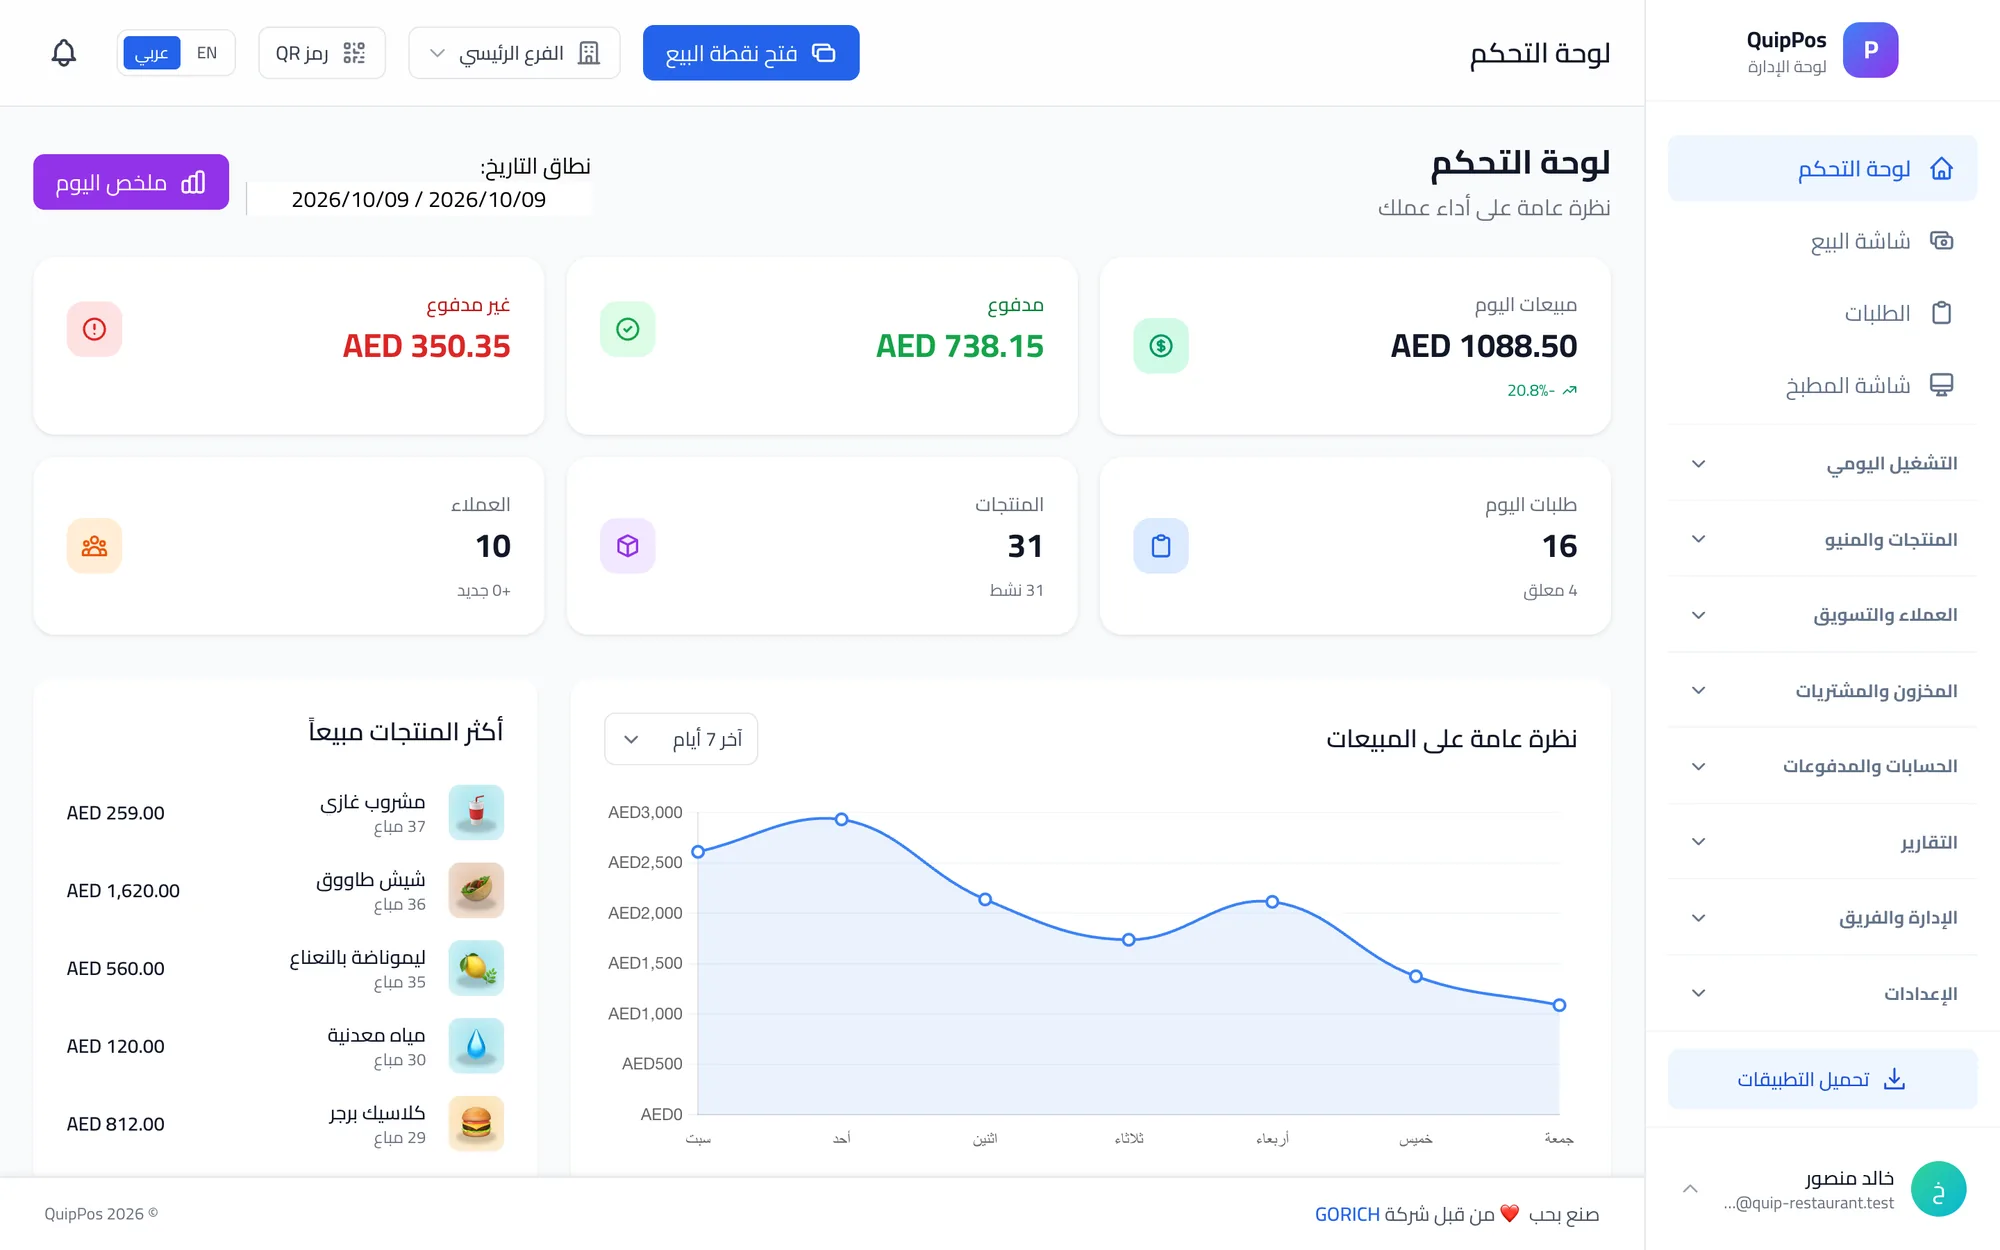
امنیت سیستم POS یعنی کنترل اینکه در نرمافزار صندوق فروشگاهی شما چه کسی چه کاری میتواند انجام دهد و اثبات اینکه هر کار را چه کسی انجام داده است. در عمل این کار به چهار کنترل خلاصه میشود: یک نقش برای هر کارمند، یک پین شخصی، دسترسیهایی که برگشت وجه، ابطال و تخفیف را محدود میکنند و یک گزارش ممیزی که هر اقدام حساس را با نام و زمان ثبت میکند.
بیشتر ضررهای پشت صندوق ناشی از هکهای پیچیده نیست. صندوقداری است که با ورود مدیر کار میکند، برگشت وجهی که کسی نمیتواند توضیح دهد، تخفیفی که کمکم از ۱۰ درصد به ۴۰ درصد رسیده، یا کارمند سابقی که حسابش هنوز فعال است. همه اینها با تنظیماتی که یک بعدازظهر طول میکشد قابل پیشگیری هستند.
این راهنما سه لایه امنیت سیستم POS، نحوه طراحی نقشها و دسترسیها، روش خواندن گزارش ممیزی و یک چکلیست را توضیح میدهد که میتوانید همین هفته اجرا کنید.
- برای هر کارمند حساب و پین جداگانه تعریف کنید؛ هرگز اطلاعات ورود را مشترک نکنید.
- دسترسیها را با وظیفه تطبیق دهید: صندوقدار میفروشد و مدیر استثناها را تأیید میکند.
- برای تخفیف دستی سقف بگذارید و برای هر برگشت وجه و ابطال دلیل اجباری کنید.
- گزارش ممیزی را هر هفته بررسی کنید، نه فقط وقتی مشکلی پیش میآید.
- در روزی که کسی کار را ترک میکند، دسترسی او را حذف کنید.
امنیت سیستم POS چه چیزهایی را پوشش میدهد؟
امنیت POS را در سه لایه ببینید. هر لایه از نوع متفاوتی از خطر محافظت میکند و ضعف در یک لایه، دو لایه دیگر را هم سست میکند.
| لایه | چه چیزی ممکن است خراب شود | کنترلهای مفید | مسئول |
|---|---|---|---|
| داده | نشت اطلاعات، دسترسی غیرمجاز | رمزنگاری، جداسازی دادهها، عدم ذخیره شماره کارت | ارائهدهنده و مالک |
| دسترسی | ورود مشترک، کارمندان سابق با حساب فعال | حساب شخصی، پین، نقشها | مالک |
| اقدامات | برگشت وجه جعلی، ابطال، تخفیفهای بیشازحد | دسترسیها، سقفها، دلیل، گزارش ممیزی | مالک و مدیران |
ارائهدهنده مسئول پلتفرم است. شما مسئول نحوه تنظیم و استفاده از آن هستید و بیشتر مشکلات از همینجا شروع میشود.
نقش کاربران در سیستم POS را چگونه تنظیم کنیم؟
نقش، مجموعهای از دسترسیهاست که با یک وظیفه تطابق دارد. از وظایف واقعی کسبوکار خود شروع کنید، نه از فهرست امکانات. بیشتر کسبوکارها بیش از پنج یا شش نقش لازم ندارند.
| نقش | دسترسی معمول | نباید بتواند |
|---|---|---|
| مالک | همه چیز، همه شعبهها، تنظیمات | پین خود را با کارکنان در میان بگذارد |
| مدیر | تأیید برگشت وجه، ابطال و تخفیفهای بزرگتر | بدون مالک دسترسیها را تغییر دهد |
| صندوقدار | فروش، دریافت پرداخت، اداره شیفت خود | بدون تأیید برگشت وجه یا ابطال انجام دهد |
| گارسون | ثبت سفارش و ارسال آن به آشپزخانه | تخفیف یا برگشت وجه بدهد |
| آشپزخانه | دیدن و بهروزرسانی وضعیت سفارشها | فروش یا اطلاعات مشتریان را ببیند |
| پیک | دیدن تحویلهای اختصاصیافته به خودش | سفارشها یا گزارشهای دیگر را ببیند |
اصل حداقل دسترسی
متخصصان امنیت به آن اصل حداقل دسترسی میگویند: هر فرد دقیقاً همان دسترسیای را میگیرد که کارش لازم دارد و نه بیشتر. صندوقدار یک سوپرمارکت در شارجه نیازی به دیدن صورت سود و زیان ندارد. گارسون یک رستوران در لندن نیازی به اجازه برگشت وجه ندارد.
دسترسی کمتر نشانه بیاعتمادی نیست. وقتی مشکلی پیش میآید، از کارکنان درستکار در برابر سوءظن محافظت میکند، چون سابقه به روشنی نشان میدهد چه کسی میتوانسته و چه کسی نمیتوانسته آن کار را انجام دهد.
کدام دسترسیهای POS از همه مهمترند؟
همه دسترسیها ریسک یکسانی ندارند. اول روی اقداماتی تمرکز کنید که پول را از کسبوکار خارج میکنند یا ارزش یک فروش را تغییر میدهند.
- برگشت وجه: برگشت کامل و جزئی پول را به مشتری پس میدهد. آن را به مدیران محدود کنید و همیشه دلیل بخواهید.
- ابطال: حذف اقلام یا سفارشها پس از ثبت. ابطال بعد از آنکه مشتری نقدی پرداخت کرده، الگوی کلاسیک سرقت است.
- تخفیف دستی: برای هر شعبه یک سقف تعیین کنید؛ هر مقدار بالاتر از آن به مدیر نیاز دارد.
- کدهای تخفیف: کنترل کنید چه کسی کد میسازد و هر کد را چند بار استفاده میکنند.
- قیمتها و محصولات: فقط مدیران باید قیمتها را ویرایش کنند، چون قیمتی که بیصدا تغییر کند همه کنترلهای دیگر را بیاثر میکند.
- گزارشها و اطلاعات مشتری: محدود کنید چه کسی سود، هزینهها و شماره تلفن مشتریان را میبیند.
- حساب کارکنان و تنظیمات: فقط مالک یا یک مدیر مورد اعتماد باید بتواند کاربر اضافه کند یا دسترسیها را تغییر دهد.
چرا دلیل اجباری رفتار را تغییر میدهد
وقتی سیستم پیش از هر برگشت وجه یا ابطال میپرسد «چرا؟»، دو اتفاق میافتد. اشتباهات صادقانه همان لحظه و تا حافظه تازه است توضیح داده میشوند. و هر کسی که وسوسه سوءاستفاده از این امکان را داشته باشد میداند اقدامش با نام او و با کلمات خودش ثبت میشود.
دلیلهایی مانند «کالای اشتباه»، «مشتری نظرش را عوض کرد» یا «سفارش تکراری» الگوها را هم آشکار میکنند. اگر یک شعبه ابطالهای «کالای اشتباه» بسیار بیشتری از بقیه ثبت کند، به احتمال زیاد مشکل شما آموزش است نه سرقت، و حالا میدانید کجا را نگاه کنید.
ورود با پین و دستگاههای مشترک
باجههای شلوغ دستگاهها را مشترک استفاده میکنند. یک کافه در دبی ممکن است برای چهار باریستا یک صفحه POS داشته باشد؛ یک سالن در دوحه ممکن است یک تبلت را در پذیرش مشترک استفاده کند. تایپ رمز کامل آنجا عملی نیست، پس افراد یک ورود مشترک را به کار میبرند و سوابق بیارزش میشوند.
پین شخصی این مشکل را حل میکند. هر کس ظرف چند ثانیه وارد میشود و هر اقدام به او مرتبط میشود.
- به هر کارمند یک پین یکتا بدهید و روشن کنید که هرگز نباید آن را به کسی بگوید.
- بهجای آنکه یک نفر تمام روز وارد سیستم بماند، بین کارکنان کاربر را عوض کنید.
- اگر گمان میکنید کس دیگری پین را میداند، فوراً آن را تغییر دهید.
- هرگز پینها را روی کاغذ نزدیک صندوق ننویسید.
وقتی کسی میرود یا نقشش عوض میشود
دسترسیای که از شغل بیشتر عمر میکند یکی از رایجترین حفرههای امنیتی است. آن را بخشی از هر خروج کنید: در آخرین روز کارمند، پیش از آنکه محل کار را ترک کند حسابش را غیرفعال کنید. وقتی یک صندوقدار به سرپرست ارتقا مییابد، بهجای دادن پین مدیر به او، نقشش را تغییر دهید. و وقتی یک نیروی موقت شبهای رمضان یا شلوغی تعطیلات را پوشش میدهد، به او حساب صندوقدار بدهید و تاریخ حذف آن را در تقویم خود یادداشت کنید.
گزارش ممیزی در سیستم POS چیست و چگونه از آن استفاده کنیم؟
گزارش ممیزی (Audit Log) ثبتی است از اینکه در اقدامات حساس مانند برگشت وجه، ابطال، تخفیف، تغییر قیمت و تغییر دسترسیها چه کسی چه کاری را و چه زمانی انجام داده است. این گزارش به پرسشی پاسخ میدهد که هر مالکی پس از یک مشکل میپرسد: چه کسی این کار را کرد و چه زمانی؟
یک ردیف مفید در گزارش ممیزی چه چیزی نشان میدهد
یک ردیف خوب کل ماجرا را در یک خط میگوید: کارمند، اقدام، سفارش یا کالای مربوط، مبلغ، زمان، شعبه و برای برگشت وجه و ابطال، دلیلی که ثبت شده است. اگر هر یک از اینها نباشد، بررسی به حدسزدن تبدیل میشود. این را در دوره آزمایشی، پیش از تکیه بر سیستم، بررسی کنید.
گزارش وقتی بیشترین ارزش را دارد که بهطور منظم آن را بخوانید، نه فقط پس از یک حادثه. هر هفته یک بررسی ۱۵ دقیقهای در برنامه بگذارید:
- برگشت وجهها و ابطالها را به تفکیک کارمند ببینید.
- دنبال اقدامات خارج از ساعت عادی یا درست پیش از بستهشدن شیفت بگردید.
- تخفیفهای بالاتر از سطح معمول را بررسی کنید.
- تغییرات قیمتها، محصولات و دسترسیهای کاربران را مرور کنید.
- شعبهها را مقایسه کنید: شعبهای که دو برابر بقیه ابطال دارد سزاوار یک گفتوگوست.
- هر چیز غیرعادی را یادداشت کنید و همان هفته پیگیری کنید.
به تیم خود بگویید که این گزارش وجود دارد. کنترلهای دیدهشده بسیار بیشتر از کنترلهای پنهان بازدارندهاند. برای الگوهای مشخص سرقت و نحوه تشخیص آنها، راهنمای ما درباره کاهش سرقت کارکنان در صندوق را بخوانید.
در یک سیستم POS ابری از دادههای کسبوکار چگونه محافظت کنیم؟
کنترلهای دسترسی از آنچه پشت باجه رخ میدهد محافظت میکنند. امنیت داده از اطلاعاتی محافظت میکند که پشت آن قرار دارد: سابقه فروش، شماره تلفن مشتریان، هزینهها و حاشیه سود.
- اتصالهای رمزنگاریشده: دادههایی که بین دستگاههای شما و فضای ابری جابهجا میشوند همیشه باید رمزنگاری شده باشند.
- جداسازی دادهها: دادههای شما باید از شرکتهای دیگر جدا باشد و دادههای هر شعبه نیز در صورت نیاز جدا نگه داشته شود.
- عدم ذخیره شماره کارت: بپرسید ارائهدهنده با اطلاعات کارت چگونه رفتار میکند؛ امنترین پاسخ این است که هرگز آنها را ذخیره نمیکند.
- مراقبت از دستگاهها: نرمافزار را بهروز نگه دارید، روی تبلتها و گوشیها قفل صفحه بگذارید و دستگاههای POS را فقط برای کار استفاده کنید.
- رایانههای آفلاین: برنامه دسکتاپی که آفلاین میفروشد سفارشها را تا زمان همگامسازی روی دستگاه نگه میدارد، پس از آن رایانه بهصورت فیزیکی هم محافظت کنید.
- حریم خصوصی مشتریان: فقط دادههایی را جمع کنید که لازم دارید و قوانین محلی درباره نگهداری داده و ارسال پیام به مشتریان را بررسی کنید.
چکلیست امنیت POS برای مالکان
از این فهرست برای ممیزی تنظیمات خود استفاده کنید. هر مورد را میتوان در یک بعدازظهر انجام داد.
- هر کارمند حساب و پین شخصی دارد؛ ورود مشترک وجود ندارد.
- نقشها با وظایف تطابق دارند و صندوقداران بدون مدیر نمیتوانند برگشت وجه یا ابطال انجام دهند.
- برای هر شعبه یک سقف تخفیف دستی تعیین شده است.
- هر برگشت وجه و هر ابطال دلیل میخواهد.
- فقط مالک یا یک مدیر مورد اعتماد میتواند دسترسیها و قیمتها را تغییر دهد.
- هر شیفت با شمارش صندوق توسط فرد مسئول باز و بسته میشود.
- گزارش ممیزی هر هفته بررسی میشود.
- کارمندان سابق در آخرین روز دسترسی خود را از دست میدهند.
- دستگاههای POS قفل صفحه و نرمافزار بهروز دارند.
- کارکنان قوانین را میدانند و آگاهند که اقدامات حساس ثبت میشود.
امنیت و کنترل وجه نقد با هم پیش میروند. راهنمای ما درباره بستن شیفت بدون کسری صندوق بخش نقدی را با جزئیات توضیح میدهد.
Quip POS چگونه امنیت POS را تأمین میکند
Quip POS این کنترلها را بهجای آنکه افزونههای اختیاری باشند، در استفاده روزمره قرار میدهد.
- نقشها و دسترسیهای جزئی: نقشهای مالک، مدیر، صندوقدار، گارسون، آشپزخانه و پیک، با دسترسیهایی که برای هر کارمند تنظیم میشود.
- ورود با پین: کارکنان روی صفحهها و تبلتهای مشترک با پین شخصی خود سریع وارد میشوند.
- استثناهای کنترلشده: برگشت وجه کامل یا جزئی و ابطالها وابسته به دسترسی هستند و دلیل میخواهند؛ تخفیفهای دستی برای هر شعبه سقف دارند.
- گزارش ممیزی: چه کسی چه کاری را و چه زمانی انجام داده، برای هر اقدام حساس.
- شیفتها: با شمارش صندوق و گزارش اضافی و کسری باز و بسته میشوند.
- محافظت از داده: دادههای جداشده برای هر شرکت و شعبه، اتصالهای رمزنگاریشده و اطلاعات کارتی که هرگز ذخیره نمیشود؛ پرداختهای اشتراک از طریق Stripe انجام میشود.
- شعبهها: هر شعبه تنظیمات، قیمتها و موجودی خودش را دارد و مالک گزارشهای تجمیعی را میبیند. راهنمای ما درباره مدیریت چند شعبه را ببینید.
فهرست کامل را در صفحه امکانات ببینید، یا دموی زنده را باز کنید تا نقشها، دسترسیها و گزارش ممیزی را در یک شرکت آماده امتحان کنید.
گام بعدی: همین هفته POS خود را ایمن کنید
یک ساعت وقت بگذارید و چکلیست را مرور کنید: حسابهای شخصی بسازید، پینها را تعیین کنید، برای تخفیفها سقف بگذارید، دلیل را اجباری کنید و بررسی هفتگی گزارش ممیزی را در برنامه بگذارید. اگر میخواهید ابتدا این کنترلها را امتحان کنید، یک دوره آزمایشی ۱۴ روزه رایگان را شروع کنید که همه امکانات را بدون کارت بانکی دارد و پیش از اولین شیفت تیمتان نقشها را تنظیم کنید.
سؤالات متداول
امنیت سیستم POS یعنی چه؟
صندوقدار در سیستم POS باید چه دسترسیهایی داشته باشد؟
گزارش ممیزی در سیستم POS چیست؟
آیا کارمندان میتوانند از یک ورود مشترک به POS استفاده کنند؟
آیا سیستم POS ابری امن است؟
هر چند وقت یک بار باید گزارش ممیزی POS را بررسی کنم؟
با تیم Quip POS صحبت کنید
درباره کسبوکار خود به ما بگویید تا تنظیمات مناسب را نشان دهیم، در افزودن محصولات کمک کنیم و چاپگرهایتان را متصل کنیم.
مقالات مرتبط
 راهنمای نقاط فروش
بهترین نرمافزار صندوق فروشگاهی ۲۰۲۶: راهنمای انتخاب سیستم POS
هیچ سیستم POS واحدی بهترین گزینه برای همه نیست. با این معیارها، علائم هشدار و چکلیست امتیازدهی وزنی، نرمافزار صندوق فروشگاهی مناسب کسبوکار خود را پیدا کنید.
 راهنمای نقاط فروش
سیستم POS چیست؟ راهنمای کامل و ساده برای صاحبان کسبوکار
راهنمای ساده سیستم POS: سختافزار و نرمافزار، آنچه هنگام پرداخت رخ میدهد، موجودی و گزارشها، تفاوت ابری و محلی و اینکه چه کسانی به آن نیاز دارند.
 راهنمای نقاط فروش
نرمافزار صندوق فروشگاهی در امارات و خلیج فارس: راهنمای انتخاب
کسبوکارهای دبی، ابوظبی، ریاض و دوحه از سیستم POS چه میخواهند: رسید دوزبانه، زبان کارکنان، گزارش مالیاتی، قیمت به درهم، واتساپ و پشتیبانی محلی.