




















POS sistemi güvenliği: roller, yetkiler ve denetim kaydı
Kasa programınızı roller, PIN ile giriş, iade ve indirim yetkileri, zorunlu nedenler, denetim kaydı ve makul veri korumasıyla nasıl güvene alacağınızı anlatıyoruz.
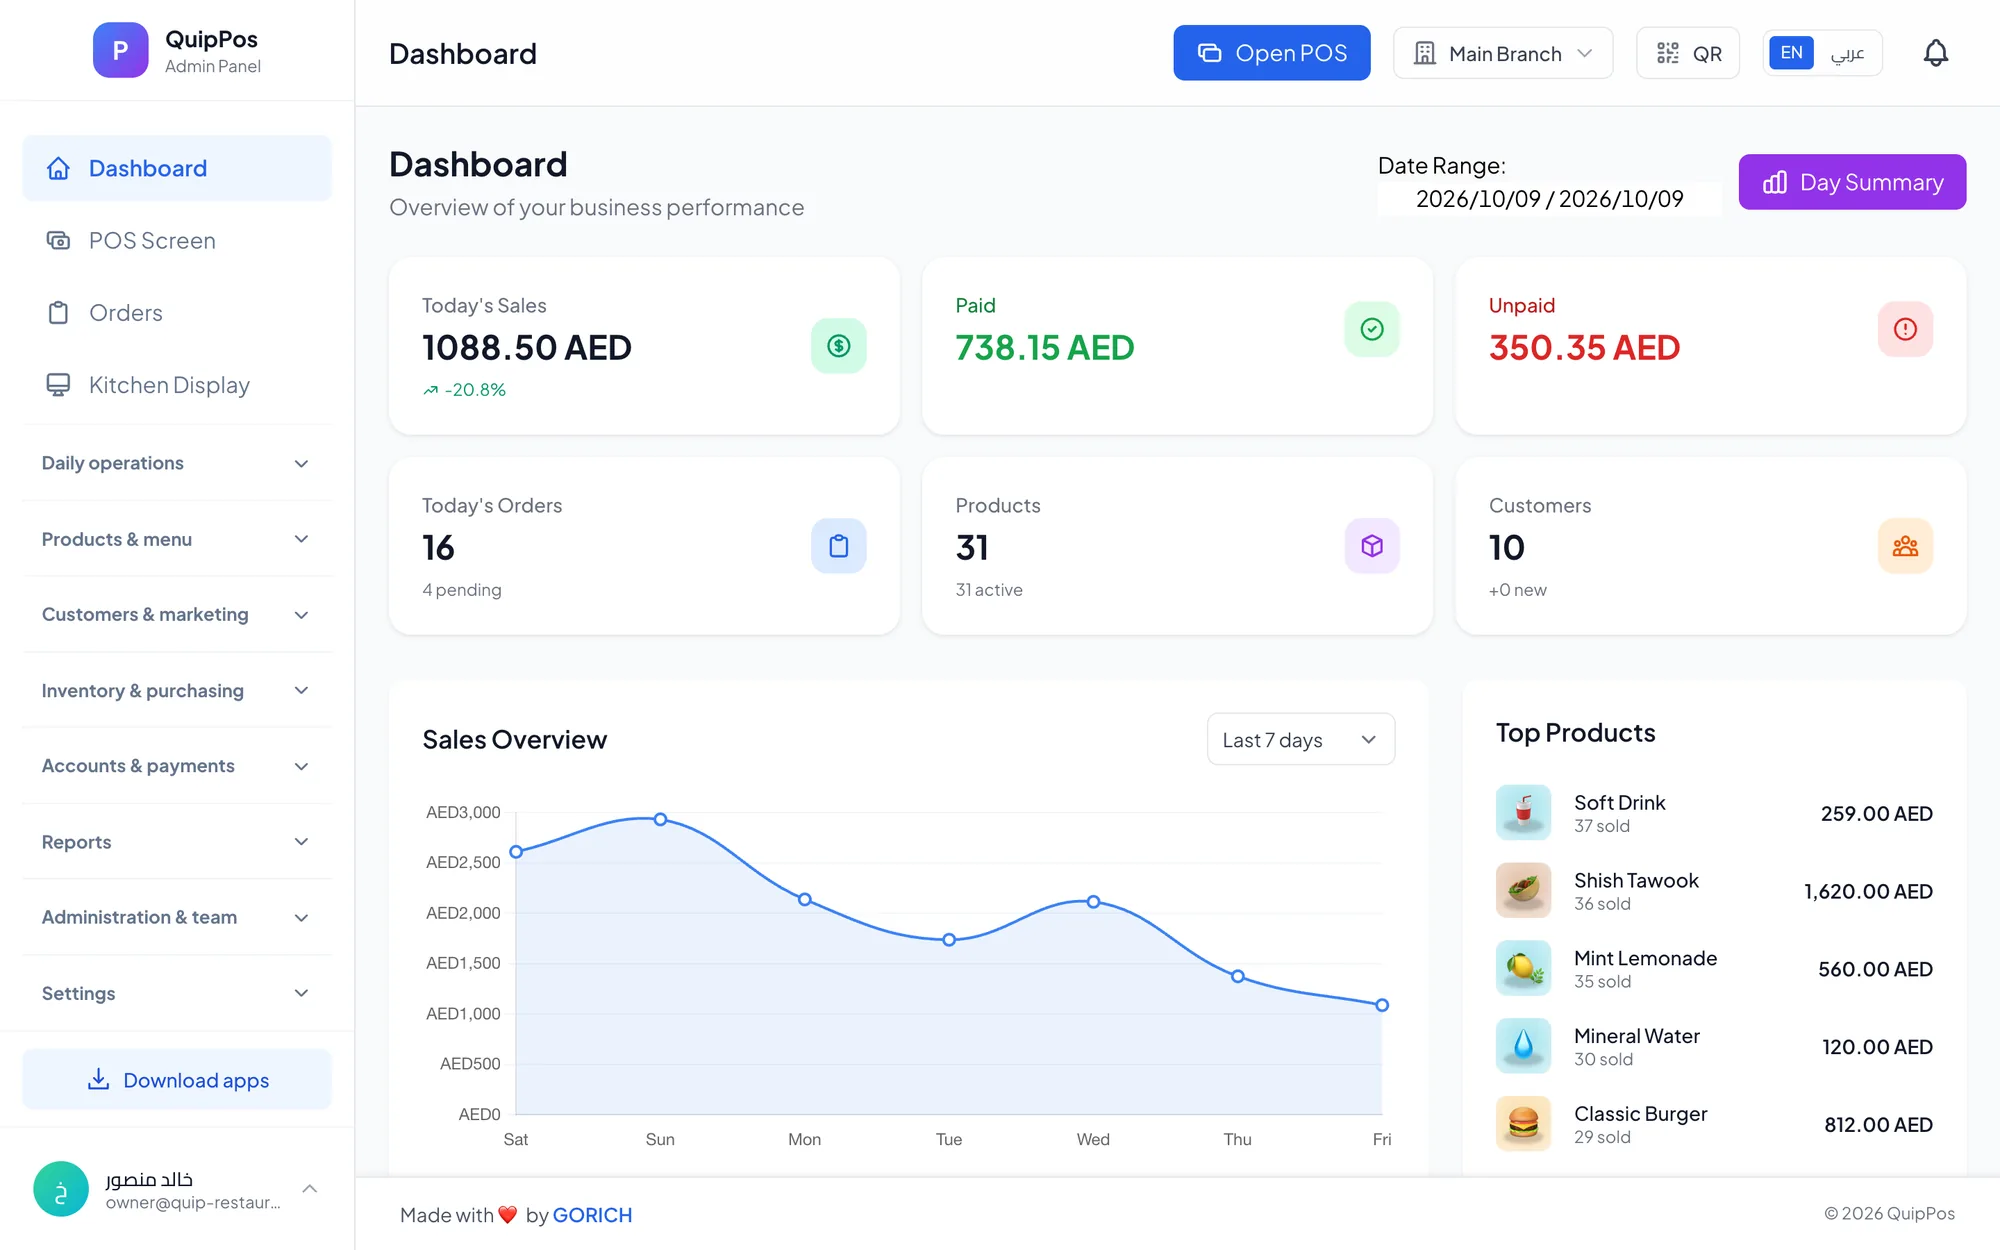
POS sistemi güvenliği, satış noktası yazılımınızda kimin ne yapabileceğini kontrol etmek ve bir işlemi kimin yaptığını kanıtlayabilmek demektir. Pratikte dört önlemde özetlenir: her çalışan için bir rol, kişisel bir PIN, iade, iptal ve indirimleri sınırlayan yetkiler ve her hassas işlemi isim ve saatle kaydeden bir denetim kaydı.
Kasadaki kayıpların çoğu etkileyici bir saldırıdan değil, sıradan olaylardan çıkar. Yöneticinin hesabını kullanan bir kasiyer, kimsenin açıklayamadığı bir iade, yüzde 10'dan yüzde 40'a sessizce çıkan bir indirim ya da hesabı hâlâ açık olan eski bir çalışan. Bunların hepsi, bir öğleden sonrada yapılabilecek ayarlarla önlenebilir.
Bu rehber, POS güvenliğinin üç katmanını, rol ve yetkilerin nasıl tasarlanacağını, denetim kaydının nasıl okunacağını ve bu hafta uygulayabileceğiniz bir kontrol listesini anlatıyor.
- Her çalışana kendi hesabını ve PIN'ini verin; ortak giriş kullanmayın.
- Yetkileri göreve göre ayarlayın: kasiyer satış yapar, yönetici istisnaları onaylar.
- Manuel indirimlere üst sınır koyun, her iade ve iptal için neden girilmesini zorunlu kılın.
- Denetim kaydını yalnızca sorun çıkınca değil, her hafta inceleyin.
- Biri işten ayrıldığı gün erişimini kaldırın.
POS sistemi güvenliği neleri kapsar?
POS güvenliğini üç katman olarak düşünün. Her biri farklı bir riske karşı korur ve bir katmandaki boşluk diğer ikisini zayıflatır.
| Katman | Ne ters gidebilir? | Yardımcı önlemler | Sorumlu |
|---|---|---|---|
| Veri | Sızıntılar, yetkisiz erişim | Şifreleme, veri ayrımı, kart numarası saklamama | Sağlayıcı ve işletme sahibi |
| Erişim | Ortak girişler, hâlâ aktif eski çalışanlar | Kişisel hesaplar, PIN'ler, roller | İşletme sahibi |
| İşlemler | Sahte iadeler, iptaller, aşırı indirimler | Yetkiler, sınırlar, nedenler, denetim kaydı | İşletme sahibi ve yöneticiler |
Platformdan sağlayıcı sorumludur. Nasıl kurulduğundan ve nasıl kullanıldığından ise siz sorumlusunuz; sorunların çoğu da burada başlar.
POS kullanıcı rolleri nasıl kurulmalı?
Rol, bir göreve karşılık gelen yetki paketidir. Özellik listesinden değil, işletmenizdeki görevlerden yola çıkın. Çoğu işletme için beş ya da altı rol yeterlidir.
| Rol | Tipik erişim | Yapamaması gerekenler |
|---|---|---|
| İşletme sahibi | Her şey, tüm şubeler, ayarlar | PIN'ini çalışanlarla paylaşmak |
| Yönetici | İade, iptal ve büyük indirimleri onaylamak | İşletme sahibi olmadan yetkileri değiştirmek |
| Kasiyer | Satış yapmak, ödeme almak, kendi vardiyasını yürütmek | Onaysız iade veya iptal yapmak |
| Garson | Sipariş almak ve mutfağa göndermek | İndirim veya iade vermek |
| Mutfak | Sipariş durumunu görmek ve güncellemek | Satışları veya müşteri verilerini görmek |
| Kurye | Kendisine atanan teslimatları görmek | Diğer siparişleri veya raporları görmek |
En az yetki ilkesi
Güvenlik uzmanları buna en az yetki ilkesi der: herkes, görevinin gerektirdiği erişimi alır, fazlasını almaz. Şarjah'daki bir marketin kasiyerinin kâr ve zarar tablosunu görmesi gerekmez. Londra'daki bir restoranın garsonunun iade yetkisine ihtiyacı yoktur.
Daha az yetki, güvensizlik işareti değildir. Bir sorun çıktığında dürüst çalışanları şüpheden korur, çünkü kayıt kimin yapabileceğini, kimin yapamayacağını açıkça gösterir.
Hangi POS yetkileri en önemlidir?
Her yetkinin riski aynı değildir. Önce parayı işletmeden çıkaran ya da bir satışın değerini değiştiren işlemlere odaklanın.
- İadeler: tam ve kısmi iadeler müşteriye para geri verir. Bunları yöneticilerle sınırlayın ve her zaman neden isteyin.
- İptaller: girildikten sonra ürün veya siparişleri iptal etmek. Müşteri nakit ödedikten sonra yapılan iptal, klasik bir hırsızlık yöntemidir.
- Manuel indirimler: şube başına bir üst sınır belirleyin; üzerindeki her şey için yönetici gerekir.
- Promosyon kodları: kodları kimin oluşturduğunu kontrol edin ve her birinin ne sıklıkla kullanıldığını izleyin.
- Fiyatlar ve ürünler: fiyatları yalnızca yöneticiler düzenlemeli, çünkü sessizce değiştirilen bir fiyat diğer tüm önlemleri boşa çıkarır.
- Raporlar ve müşteri verileri: kârı, maliyetleri ve müşteri telefon numaralarını kimin görebileceğini sınırlayın.
- Personel hesapları ve ayarlar: kullanıcı eklemeyi ya da yetkileri değiştirmeyi yalnızca işletme sahibi veya güvenilir bir yönetici yapabilmeli.
Zorunlu neden davranışı neden değiştirir?
Sistem her iade veya iptalden önce “neden?” diye sorduğunda iki şey olur. Dürüst hatalar hafıza tazeyken o anda açıklanır. Fonksiyonu kötüye kullanmaya meyilli biri de işlemin adıyla ve kendi sözleriyle kaydedildiğini bilir.
“Yanlış ürün”, “müşteri vazgeçti” veya “mükerrer sipariş” gibi nedenler ayrıca örüntüleri de ortaya çıkarır. Bir şubede “yanlış ürün” iptali diğerlerinden çok fazlaysa, muhtemelen hırsızlık değil eğitim sorununuz vardır ve artık nereye bakacağınızı biliyorsunuz.
PIN ile giriş ve ortak cihazlar
Yoğun kasalarda cihazlar ortak kullanılır. Dubai'deki bir kafede dört barista için tek bir POS ekranı olabilir; Doha'daki bir güzellik salonu resepsiyonda tek bir tableti paylaşabilir. Orada uzun şifre yazmak pratik değildir, bu yüzden insanlar tek bir girişi paylaşır ve kayıtlar işe yaramaz hâle gelir.
Kişisel PIN bu sorunu çözer. Herkes saniyeler içinde giriş yapar ve her işlem kendisine bağlanır.
- Her çalışana benzersiz bir PIN verin ve asla paylaşılmaması gerektiğini açıkça söyleyin.
- Bir kişiyi bütün gün açık bırakmak yerine çalışanlar arasında kullanıcı değiştirin.
- Başkasının PIN'i bildiğinden şüphelenirseniz hemen değiştirin.
- PIN'leri asla kasanın yanındaki kağıtlara yazmayın.
Biri ayrıldığında veya rol değiştirdiğinde
Görevden uzun yaşayan erişim, en yaygın güvenlik açıklarından biridir. Bunu her ayrılığın bir parçası yapın: çalışanın son gününde, işyerinden çıkmadan önce hesabı devre dışı bırakın. Bir kasiyer sorumluluğa terfi ettiğinde ona yöneticinin PIN'ini vermek yerine rolünü değiştirin. Geçici bir çalışan Ramazan akşamlarını ya da bayram yoğunluğunu karşılıyorsa ona kasiyer hesabı verin ve hesabı silmek için bir tarihi takviminize yazın.
POS denetim kaydı nedir ve nasıl kullanılır?
Denetim kaydı, iade, iptal, indirim, fiyat değişikliği ve yetki değişikliği gibi hassas işlemlerde kimin neyi ne zaman yaptığını gösteren kayıttır. Her işletme sahibinin bir sorundan sonra sorduğu soruyu yanıtlar: bunu kim yaptı ve ne zaman?
Yararlı bir denetim kaydı satırı neyi gösterir?
İyi bir satır tüm hikâyeyi tek satırda anlatır: çalışan, işlem, etkilenen sipariş veya ürün, tutar, saat, şube ve iade ile iptallerde belirtilen neden. Bunlardan biri eksikse inceleme tahmine dönüşür. Sisteme güvenmeden önce, deneme sürecinde bunu kontrol edin.
Kayıt, yalnızca bir olaydan sonra değil, düzenli okuduğunuzda en değerlidir. Her hafta 15 dakikalık bir kontrol ayırın:
- Çalışan bazında iadelere ve iptallere bakın.
- Normal saatlerin dışındaki ya da vardiya kapanmadan hemen önceki işlemleri arayın.
- Olağan seviyenizin üzerindeki indirimleri kontrol edin.
- Fiyat, ürün ve kullanıcı yetkilerindeki değişiklikleri gözden geçirin.
- Şubeleri karşılaştırın: diğerlerinin iki katı iptali olan şube bir konuşmayı hak eder.
- Olağandışı olan her şeyi not edin ve aynı hafta içinde takip edin.
Ekibinize kaydın var olduğunu söyleyin. Görünür önlemler, gizli olanlardan çok daha fazla caydırır. Belirli hırsızlık örüntüleri ve bunları nasıl fark edeceğiniz için kasada çalışan hırsızlığını azaltma rehberimizi okuyun.
Bulut tabanlı kasa programında işletme verileri nasıl korunur?
Erişim kontrolleri tezgâhta olanı korur. Veri güvenliği ise arkasındaki bilgiyi korur: satış geçmişi, müşteri telefon numaraları, maliyetler ve marjlar.
- Şifreli bağlantılar: cihazlarınız ile bulut arasında akan veriler her zaman şifreli olmalıdır.
- Veri ayrımı: verileriniz diğer şirketlerinkinden ayrı, gerektiğinde şube verileri de birbirinden ayrı tutulmalıdır.
- Kart numarası saklanmaması: sağlayıcının kart bilgilerini nasıl ele aldığını sorun; en güvenli yanıt, bunları hiç saklamadığıdır.
- Cihaz bakımı: yazılımı güncel tutun, tablet ve telefonlarda ekran kilidi kullanın ve POS cihazlarını yalnızca iş için ayırın.
- Çevrimdışı bilgisayarlar: çevrimdışı satış yapan bir masaüstü uygulaması, senkronize olana kadar siparişleri cihazda tutar; bu bilgisayarı fiziksel olarak da güvende tutun.
- Müşteri gizliliği: yalnızca ihtiyacınız olan müşteri verilerini toplayın ve verilerin saklanması ile müşterilere mesaj gönderilmesine ilişkin yerel kuralları kontrol edin.
İşletme sahipleri için POS güvenliği kontrol listesi
Bu listeyi kendi kurulumunuzu denetlemek için kullanın. Her madde tek bir öğleden sonrada halledilebilir.
- Her çalışanın kişisel bir hesabı ve PIN'i var; ortak giriş yok.
- Roller görevlerle uyumlu ve kasiyerler yönetici olmadan iade veya iptal yapamıyor.
- Her şube için bir azami manuel indirim tanımlı.
- Her iade ve iptal bir neden gerektiriyor.
- Yetkileri ve fiyatları yalnızca işletme sahibi veya güvenilir bir yönetici değiştirebiliyor.
- Her vardiya, sorumlu kişi tarafından kasa sayımıyla açılıp kapatılıyor.
- Denetim kaydı her hafta inceleniyor.
- Eski çalışanlar son günlerinde erişimlerini kaybediyor.
- POS cihazlarında ekran kilidi ve güncel yazılım var.
- Personel kuralları biliyor ve hassas işlemlerin kaydedildiğinin farkında.
Güvenlik ile nakit kontrolü birlikte yürür. Vardiyayı kasa açığı olmadan kapatma rehberimiz nakit tarafını ayrıntılı olarak ele alıyor.
Quip POS, POS güvenliğini nasıl sağlar?
Quip POS bu önlemleri isteğe bağlı eklentiler olarak bırakmak yerine günlük kullanımın içine yerleştirir.
- Roller ve ayrıntılı yetkiler: işletme sahibi, yönetici, kasiyer, garson, mutfak ve kurye rolleri; yetkiler çalışan bazında ayarlanır.
- PIN ile giriş: personel ortak ekran ve tabletlerde kendi PIN'iyle hızlıca giriş yapar.
- Kontrollü istisnalar: tam veya kısmi iadeler ve iptaller yetkiye bağlıdır ve neden gerektirir; manuel indirimlerin şube başına bir sınırı vardır.
- Denetim kaydı: her hassas işlem için kimin neyi ne zaman yaptığı.
- Vardiyalar: kasa sayımı ve fazla/eksik raporuyla açılır ve kapatılır.
- Veri koruma: şirket ve şube bazında ayrılmış veri, şifreli bağlantılar ve asla saklanmayan kart bilgileri; abonelik ödemeleri Stripe üzerinden geçer.
- Şubeler: her şubenin kendi ayarları, fiyatları ve stoku vardır; işletme sahibi birleşik raporları görür. Birden fazla şubeyi yönetme rehberimize göz atın.
Tam listeyi özellikler sayfasında görebilir ya da rolleri, yetkileri ve denetim kaydını hazır bir şirkette keşfetmek için canlı demoyu açabilirsiniz.
Sonraki adım: POS'unuzu bu hafta güvene alın
Kontrol listesini gözden geçirmek için bir saat ayırın: kişisel hesaplar oluşturun, PIN'leri belirleyin, indirimlere sınır koyun, nedenleri zorunlu kılın ve haftalık denetim kaydı incelemesini takviminize ekleyin. Bu önlemleri önce denemek isterseniz, tüm özelliklerle ve kartsız 14 günlük ücretsiz denemeyi başlatın ve ekibinizin ilk vardiyasından önce rollerinizi kurun.
Sıkça sorulan sorular
POS sistemi güvenliği nedir?
POS sisteminde kasiyerin hangi yetkileri olmalı?
POS sisteminde denetim kaydı (audit log) nedir?
Çalışanlar ortak bir POS girişi kullanmalı mı?
Bulut tabanlı bir POS sistemi güvenli midir?
POS denetim kaydını ne sıklıkla incelemeliyim?
Quip POS ekibiyle konuşun
İşiniz hakkında bilgi verin, size doğru kurulumu gösterelim, ürünlerinizi eklemenize ve yazıcılarınızı bağlamanıza yardımcı olalım.
İlgili makaleler
 POS rehberleri
En İyi POS Sistemi 2026: Doğru Satış Noktası Nasıl Seçilir?
Herkes için tek bir en iyi POS sistemi yoktur. Bu ölçütleri, uyarı işaretlerini ve ağırlıklı puanlama listesini kullanarak işletmenize uygun kasa programını bulun.
 POS rehberleri
POS Sistemi Nedir? İşletme Sahipleri İçin Eksiksiz Rehber
POS sistemlerine sade bir rehber: donanım ve yazılım, kasada neler olur, stok ve raporlar nasıl işler, bulut ve yerel fark ve kimlerin ihtiyacı var.
 POS rehberleri
BAE ve Körfez'de POS Sistemi: Doğru Seçim Nasıl Yapılır?
Dubai, Abu Dabi, Riyad ve Doha'daki işletmelerin POS sisteminden beklentileri: iki dilli fişler, personel dilleri, vergi raporları, AED fiyatlandırma, WhatsApp ve yerel destek.