




















Seguridad del sistema POS: roles, permisos y registro de auditoría
Cómo proteger tu sistema POS con roles, acceso con PIN, permisos para reembolsos y descuentos, motivos obligatorios, un registro de auditoría y una protección de datos sensata.
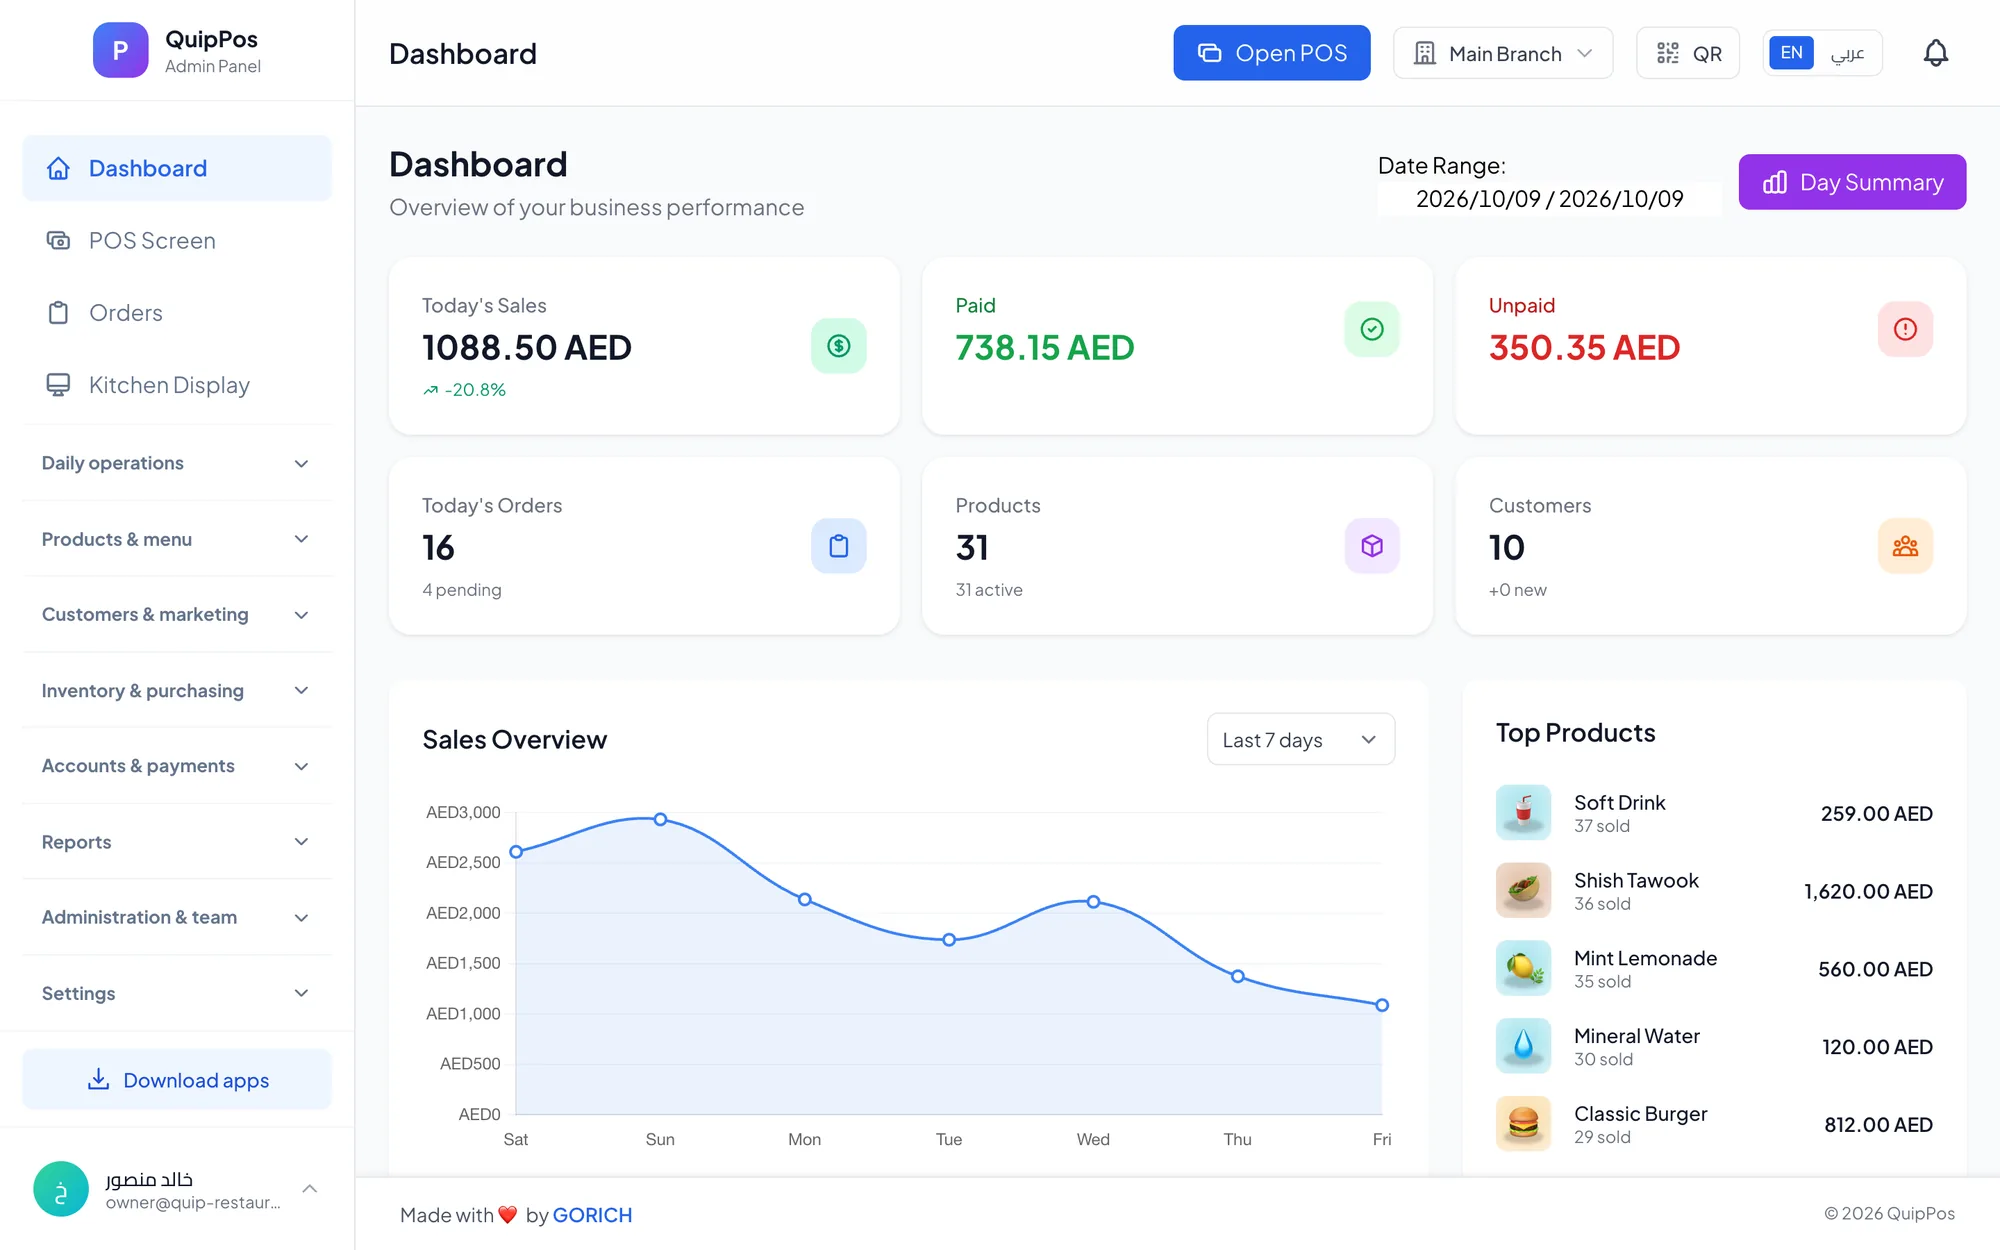
La seguridad del sistema POS consiste en controlar quién puede hacer qué en tu software de punto de venta y poder demostrar quién lo hizo. En la práctica se resume en cuatro controles: un rol para cada empleado, un PIN personal, permisos que limiten reembolsos, anulaciones y descuentos, y un registro de auditoría que anote cada acción sensible con un nombre y una hora.
La mayoría de las pérdidas en caja no son hackeos espectaculares. Son un cajero que usa la cuenta del gerente, un reembolso que nadie sabe explicar, un descuento que fue creciendo del 10 % al 40 %, o un exempleado cuya cuenta sigue funcionando. Todo esto se previene con ajustes que se configuran en una tarde.
Esta guía explica las tres capas de la seguridad de un POS, cómo diseñar roles y permisos, cómo leer un registro de auditoría y una lista de verificación que puedes aplicar esta misma semana.
- Da a cada empleado su propia cuenta y su PIN; nunca compartas accesos.
- Ajusta los permisos al puesto: los cajeros venden y los gerentes aprueban las excepciones.
- Pon un tope a los descuentos manuales y exige un motivo en cada reembolso y anulación.
- Revisa el registro de auditoría cada semana, no solo cuando algo sale mal.
- Retira el acceso el mismo día en que alguien se va.
¿Qué abarca la seguridad de un sistema POS?
Piensa en la seguridad del POS como tres capas. Cada una protege frente a un tipo de riesgo distinto, y un hueco en una debilita a las otras dos.
| Capa | Qué puede salir mal | Controles que ayudan | Quién se encarga |
|---|---|---|---|
| Datos | Fugas, accesos no autorizados | Cifrado, aislamiento de datos, sin guardar números de tarjeta | Proveedor y propietario |
| Acceso | Cuentas compartidas, exempleados aún activos | Cuentas personales, PIN, roles | Propietario |
| Acciones | Reembolsos falsos, anulaciones, descuentos excesivos | Permisos, límites, motivos, registro de auditoría | Propietario y gerentes |
El proveedor es responsable de la plataforma. Tú eres responsable de cómo se configura y se usa, y ahí es donde empiezan casi todos los problemas.
¿Cómo configurar los roles de usuario del POS?
Un rol es un conjunto de permisos que corresponde a un puesto de trabajo. Parte de los puestos reales de tu negocio, no de la lista de funciones. La mayoría de los negocios no necesita más de cinco o seis roles.
| Rol | Acceso habitual | No debería poder |
|---|---|---|
| Propietario | Todo, todas las sucursales, ajustes | Compartir su PIN con el personal |
| Gerente | Aprobar reembolsos, anulaciones y descuentos grandes | Cambiar permisos sin el propietario |
| Cajero | Vender, cobrar, llevar su turno | Reembolsar o anular sin aprobación |
| Mesero | Tomar pedidos y enviarlos a la cocina | Dar descuentos o reembolsos |
| Cocina | Ver y actualizar el estado de los pedidos | Ver ventas o datos de clientes |
| Repartidor | Ver las entregas que tiene asignadas | Ver otros pedidos o informes |
El principio del mínimo privilegio
Los profesionales de la seguridad lo llaman mínimo privilegio: cada persona recibe exactamente el acceso que necesita su trabajo y nada más. Un cajero de un supermercado en Sharjah no necesita ver las pérdidas y ganancias. Un mesero de un restaurante en Londres no necesita permiso para reembolsar.
Tener menos permisos no es una muestra de desconfianza. Protege al personal honesto de las sospechas cuando algo sale mal, porque el registro muestra con claridad quién podía y quién no podía haberlo hecho.
¿Qué permisos del POS son los más importantes?
No todos los permisos implican el mismo riesgo. Concéntrate primero en las acciones que sacan dinero del negocio o cambian el valor de una venta.
- Reembolsos: los reembolsos totales y parciales devuelven dinero a un cliente. Limítalos a los gerentes y exige siempre un motivo.
- Anulaciones: cancelar artículos o pedidos después de registrarlos. Una anulación cuando el cliente ya pagó en efectivo es un patrón clásico de robo.
- Descuentos manuales: fija un máximo por sucursal; por encima de ese tope se necesita un gerente.
- Códigos promocionales: controla quién crea los códigos y vigila con qué frecuencia se usa cada uno.
- Precios y productos: solo los gerentes deberían editar precios, porque un precio cambiado en silencio anula todos los demás controles.
- Informes y datos de clientes: limita quién puede ver beneficios, costos y teléfonos de clientes.
- Cuentas de personal y ajustes: solo el propietario o un gerente de confianza debería poder añadir usuarios o cambiar permisos.
Por qué un motivo obligatorio cambia el comportamiento
Cuando el sistema pregunta «¿por qué?» antes de cada reembolso o anulación, ocurren dos cosas. Los errores honestos se explican en el momento, con la memoria fresca. Y quien sienta la tentación de abusar de la función sabe que la acción queda registrada con su nombre y con sus propias palabras.
Motivos como «artículo equivocado», «el cliente cambió de opinión» o «pedido duplicado» también revelan patrones. Si una sucursal registra muchas más anulaciones por «artículo equivocado» que las demás, probablemente tienes un problema de formación y no de robo, y ahora sabes dónde mirar.
Acceso con PIN y dispositivos compartidos
Los mostradores concurridos comparten dispositivos. Una cafetería en Dubái puede tener una sola pantalla de POS para cuatro baristas; un salón en Doha puede compartir una tableta en recepción. Escribir contraseñas largas es poco práctico, así que la gente acaba compartiendo una sola cuenta y los registros dejan de servir.
Un PIN personal lo soluciona. Cada persona inicia sesión en segundos y cada acción queda vinculada a ella.
- Da a cada empleado un PIN único y deja claro que nunca debe compartirse.
- Cambia de usuario entre empleados en lugar de dejar a una persona con la sesión abierta todo el día.
- Cambia un PIN de inmediato si sospechas que otra persona lo conoce.
- Nunca anotes los PIN en papeles cerca de la caja.
Cuando alguien se va o cambia de puesto
Un acceso que sobrevive al puesto es una de las brechas de seguridad más habituales. Incorpóralo a cada salida: el último día de un empleado, desactiva su cuenta antes de que salga del local. Cuando un cajero asciende a supervisor, cambia su rol en lugar de darle el PIN del gerente. Y cuando una persona temporal cubre las noches de Ramadán o una campaña de fiestas, dale una cuenta de cajero y apunta en tu calendario la fecha para eliminarla.
¿Qué es un registro de auditoría del POS y cómo se usa?
Un registro de auditoría es un historial de quién hizo qué y cuándo en las acciones sensibles, como reembolsos, anulaciones, descuentos, cambios de precio y cambios de permisos. Responde a la pregunta que se hace todo propietario tras un problema: ¿quién hizo esto y cuándo?
Qué muestra una entrada útil del registro
Una buena entrada cuenta la historia completa en una línea: el empleado, la acción, el pedido o artículo afectado, el importe, la hora, la sucursal y, en reembolsos y anulaciones, el motivo indicado. Si falta alguno de estos datos, la investigación se convierte en adivinanza. Compruébalo durante la prueba, antes de depender del sistema.
El registro es más valioso cuando lo lees con regularidad y no solo después de un incidente. Reserva cada semana una revisión de 15 minutos:
- Mira los reembolsos y las anulaciones por empleado.
- Busca acciones fuera del horario normal o justo antes de cerrar un turno.
- Revisa los descuentos que superen tus niveles habituales.
- Repasa los cambios en precios, productos y permisos de usuarios.
- Compara sucursales: la que tenga el doble de anulaciones que las demás merece una conversación.
- Anota cualquier cosa inusual y haz seguimiento esa misma semana.
Avisa a tu equipo de que el registro existe. Los controles visibles disuaden mucho más que los ocultos. Para conocer patrones concretos de robo y cómo detectarlos, lee nuestra guía sobre cómo reducir el robo de empleados en el POS.
¿Cómo proteger los datos del negocio en un POS en la nube?
Los controles de acceso protegen lo que ocurre en el mostrador. La seguridad de los datos protege la información que hay detrás: historial de ventas, teléfonos de clientes, costos y márgenes.
- Conexiones cifradas: los datos que viajan entre tus dispositivos y la nube deben ir siempre cifrados.
- Aislamiento de datos: tus datos deben estar separados de los de otras empresas, y los de cada sucursal, separados cuando haga falta.
- Sin guardar números de tarjeta: pregunta cómo trata el proveedor los datos de tarjeta; la respuesta más segura es que nunca los almacena.
- Cuidado de los dispositivos: mantén el software actualizado, usa bloqueo de pantalla en tabletas y teléfonos y reserva los dispositivos del POS solo para el trabajo.
- Equipos sin conexión: una aplicación de escritorio que vende sin internet guarda los pedidos en el equipo hasta sincronizar, así que protege físicamente ese ordenador.
- Privacidad de los clientes: recopila solo los datos que necesitas y consulta la normativa local sobre almacenamiento de datos y mensajes a clientes.
Lista de verificación de seguridad del POS para propietarios
Usa esta lista para auditar tu propia configuración. Cada punto se puede resolver en una sola tarde.
- Cada empleado tiene cuenta y PIN personales; no hay cuentas compartidas.
- Los roles se ajustan a los puestos y los cajeros no pueden reembolsar ni anular sin un gerente.
- Cada sucursal tiene un descuento manual máximo.
- Cada reembolso y cada anulación exige un motivo.
- Solo el propietario o un gerente de confianza puede cambiar permisos y precios.
- Cada turno se abre y se cierra con un arqueo de caja a cargo del responsable.
- El registro de auditoría se revisa cada semana.
- Los exempleados pierden el acceso el último día.
- Los dispositivos del POS tienen bloqueo de pantalla y software actualizado.
- El personal conoce las reglas y sabe que las acciones sensibles quedan registradas.
La seguridad y el control del efectivo van de la mano. Nuestra guía para cerrar turnos sin faltantes de caja explica en detalle la parte del efectivo.
Cómo gestiona Quip POS la seguridad del POS
Quip POS integra estos controles en el uso diario en lugar de dejarlos como extras opcionales.
- Roles y permisos detallados: roles de propietario, gerente, cajero, mesero, cocina y repartidor, con permisos definidos por empleado.
- Acceso con PIN: el personal inicia sesión rápido con su propio PIN en pantallas y tabletas compartidas.
- Excepciones controladas: los reembolsos totales o parciales y las anulaciones dependen de permisos y exigen un motivo; los descuentos manuales tienen un límite por sucursal.
- Registro de auditoría: quién hizo qué y cuándo, en cada acción sensible.
- Turnos: se abren y se cierran con un arqueo de caja y un informe de sobrantes y faltantes.
- Protección de datos: datos aislados por empresa y sucursal, conexiones cifradas y datos de tarjeta que nunca se guardan; los pagos de la suscripción pasan por Stripe.
- Sucursales: cada sucursal tiene sus propios ajustes, precios y existencias, y el propietario ve informes combinados. Consulta nuestra guía sobre cómo gestionar varias sucursales.
Puedes ver la lista completa en la página de funciones, o abrir la demo en vivo para explorar los roles, los permisos y el registro de auditoría en una empresa ya preparada.
Siguiente paso: protege tu POS esta semana
Reserva una hora para recorrer la lista: crea cuentas personales, define los PIN, pon tope a los descuentos, exige motivos y agenda una revisión semanal del registro de auditoría. Si prefieres probar antes estos controles, empieza una prueba gratuita de 14 días con todas las funciones y sin tarjeta, y configura tus roles antes del primer turno de tu equipo.
Preguntas frecuentes
¿Qué es la seguridad de un sistema POS?
¿Qué permisos debe tener un cajero en un sistema POS?
¿Qué es un registro de auditoría en un sistema POS?
¿Deben los empleados compartir la misma cuenta del POS?
¿Es seguro un sistema POS en la nube?
¿Cada cuánto debo revisar el registro de auditoría del POS?
Habla con el equipo de Quip POS
Cuéntanos sobre tu negocio y te mostraremos la configuración adecuada, te ayudaremos a añadir tus productos y conectar tus impresoras.
Artículos relacionados
 Guías de POS
Mejor sistema POS 2026: cómo elegir el punto de venta adecuado
No existe un único mejor sistema POS para todos. Usa estos criterios, señales de alerta y una lista de puntuación ponderada para elegir el software de punto de venta que encaja con tu negocio.
 Guías de POS
¿Qué es un sistema POS? Guía completa para dueños de negocios
Una guía en lenguaje sencillo sobre los sistemas POS: hardware y software, qué pasa al cobrar, cómo funcionan el inventario y los informes, nube o local, y quién lo necesita.
 Guías de POS
Sistema POS en Emiratos Árabes y el Golfo: cómo elegir el ideal
Qué necesitan de un sistema POS los negocios de Dubái, Abu Dabi, Riad y Doha: recibos bilingües, idiomas del equipo, informes de impuestos, precios en AED, WhatsApp y soporte local.